


📌 この記事の要約
-
AIの悪用で攻撃のハードルが低下
AIに書かせたコードでランサムウェアを作った19歳が逮捕された。国内のランサムウェア被害報告は2026年上半期に123件と半期で過去最多となり、海外では調査対象の攻撃の84%でAIが悪用されていた。 -
Google・OpenAI・Anthropicが防御側へ先行提供
高性能AIは防御にも悪用にも使えるため、各社は審査済みの防御担当者に限定して提供を進める。GoogleはFairwind Program、AnthropicはProject Glasswing、OpenAIはDaybreakなどを展開している。 -
Gemini 4 Carbonは脆弱性の発見・検証・修正を支援
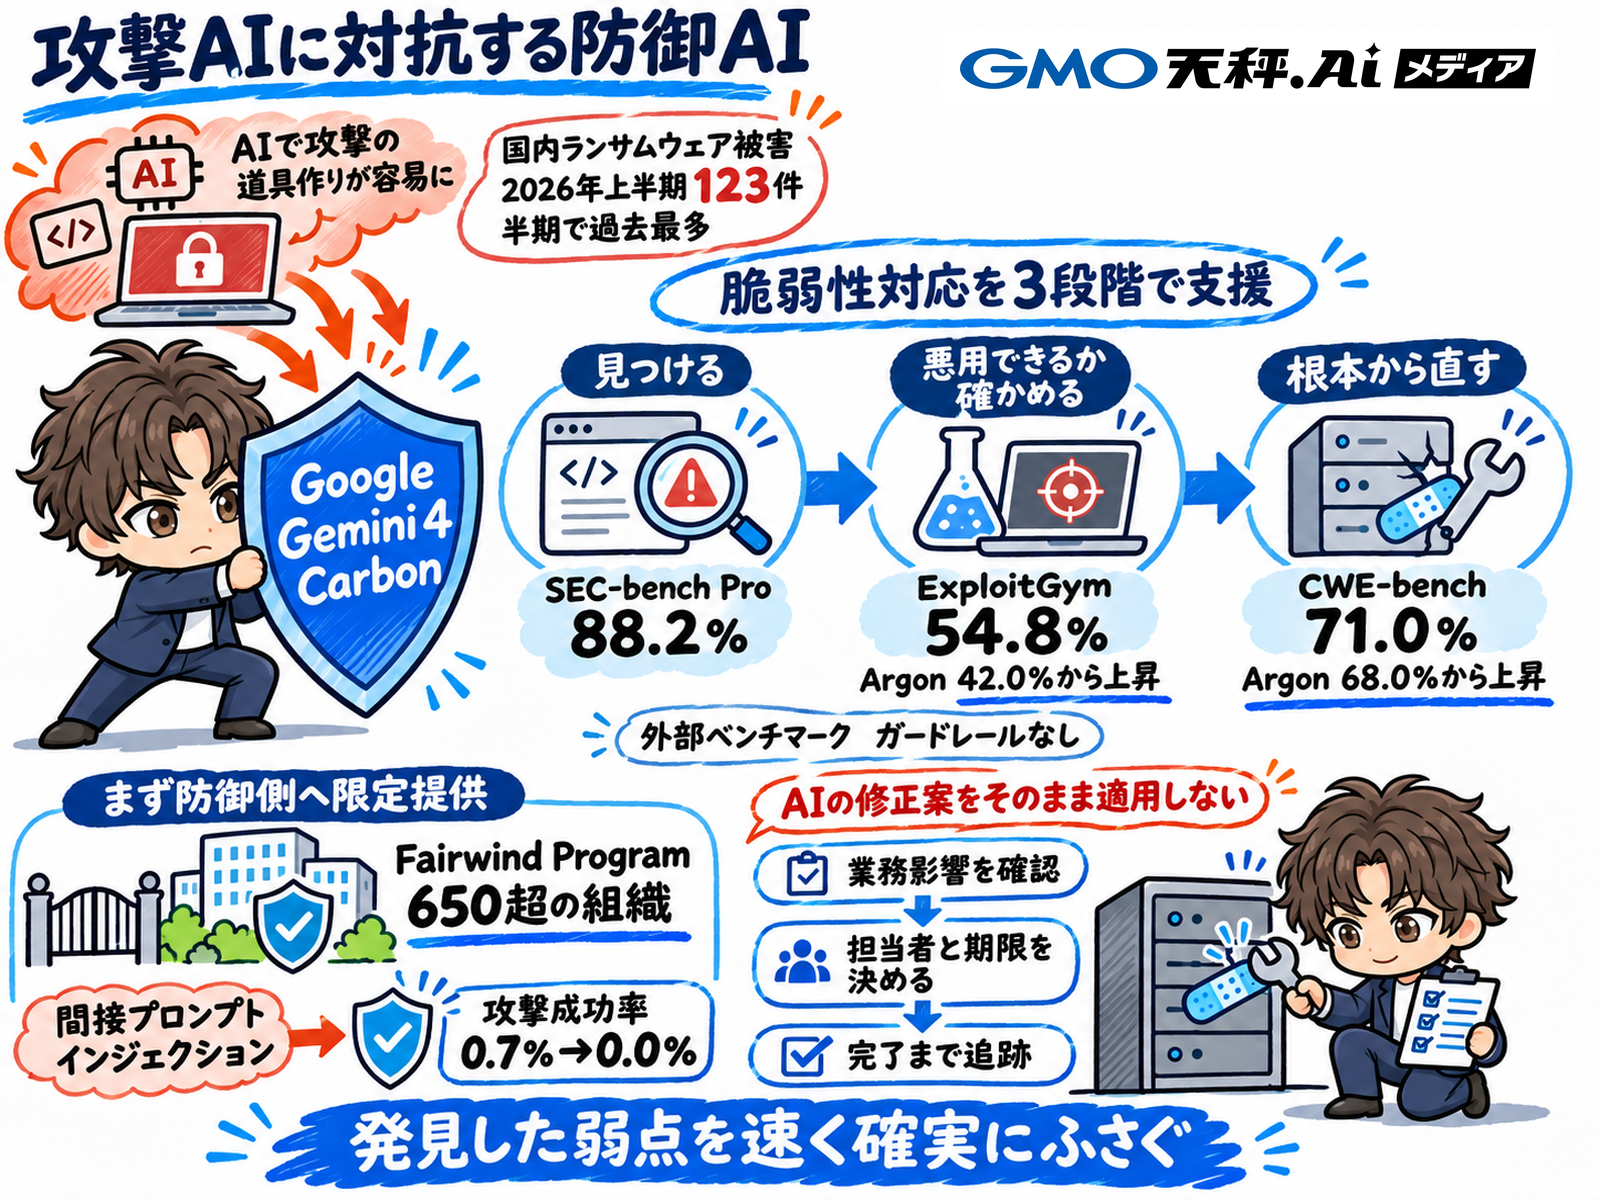
SEC-bench Proで88.2%、ExploitGymで54.8%、CWE-benchで71.0%を記録。総合指標でも59点で首位に立った一方、ハルシネーション率は4%から11%に増えた。 -
企業は防御AIを待たずに基本対策を徹底
Carbonの利用は当面、一部の防御担当者に限られる。自社システムの把握、OSやVPN機器の更新、多要素認証の徹底、危険度に応じた修正の優先順位付けが重要になる。
AIに書かせたソースコードを組み合わせてランサムウェアを作ったとして、19歳の会社員が2026年6月に千葉県警に逮捕されました。高度な技術がなくても攻撃の道具が手に入る時代が、すでに来ているのです。警察庁が9月10日に公表した資料では、国内のランサムウェア被害報告は2026年上半期に123件となり、半期として過去最多を記録しました。海外でも、攻撃へのAIの悪用は広がっています。米Semperisが10月に公表した調査では、調査対象のランサムウェア攻撃の84%でAIが悪用されていたと報告しています。
攻撃側がAIを悪用する一方で、守る側もAIを活用して防御を強化する動きが進んでいます。Googleが10月28日(米国時間)に発表した「Gemini 4 Carbon」は、脆弱性の発見から修正までを支援する能力を大きく高めた最新モデルです。
 Googleは2026年10月28日、同社最強と位置付ける「Gemini 4 Carbon」を発表しました。
Google・OpenAI・Anthropicが防御担当者への先行提供を進める理由
ソフトウェアの脆弱性を見つけ、攻撃に利用できるかまで確かめられるAIは防御にも悪用にも使われます。そのため高性能なAIを誰に、どのような条件で提供するかが各社の課題となっているのです。GoogleやOpenAI、Anthropicは、一部の高性能モデルや高度なサイバー機能を審査済みの防御担当者や組織に先行提供し、安全対策を整えながら利用対象を広げる取り組みを進めています。
その代表例が、Anthropicの「Project Glasswing」です。同社は4月7日、主要なOSやブラウザで脆弱性を発見できる新モデル「Claude Mythos Preview」の一般公開を見送り、AWSやApple、Microsoftなどと協力して脆弱性の発見と修正に取り組むプロジェクトを立ち上げました。競合するGoogleも参加しています。10月6日には、参加組織が4〜7月に少なくとも12万9000件の脆弱性を確認したと発表しました。さらに10月27日には、未公開の研究用モデルが複数の脆弱性を組み合わせ、ChromeやSafari、Android、Windows、Linuxを対象に、実行可能な5つの攻撃手順を作り出したことを明らかにしています。Googleに報告した62件の脆弱性は、いずれもChrome 156で修正されました。
OpenAIも、防御側への先行提供を進めています。2月には、本人確認を済ませたセキュリティ担当者に、通常より利用制限を緩和したモデルを提供する「Trusted Access for Cyber」を開始し、その後「Daybreak」へと取り組みを拡大しました。9月3日に公開した「GPT-6 Astra」は、同社の安全性評価でサイバー能力が初めて最高レベルの「Critical」に達したモデルです。既知の脆弱性を悪用する攻撃コードの作成能力を測る「ExploitBench」では、満点を記録しています。さらに同日、水道や電力などの重要インフラを守る組織に対し、10億ドル規模の利用支援や研修を提供すると発表しました。
Googleは9月、政府機関や重要インフラ事業者、広く使われるソフトウェアの開発元などに防御用AIを先行提供する「Fairwind Program」を立ち上げました。当初は、サイバー防御向けの「Gemini 3.8 Flash Cyber」と、脆弱性の修正を自動化するエージェント「CodeMender」を組み合わせて提供しています。その後の「Gemini 4 Argon」では、サイバー関連の安全上の制限を緩和したモデルを参加組織が利用できるようにしました。今回発表されたCarbonも、まずはこのプログラムを通じて提供が始まっています。
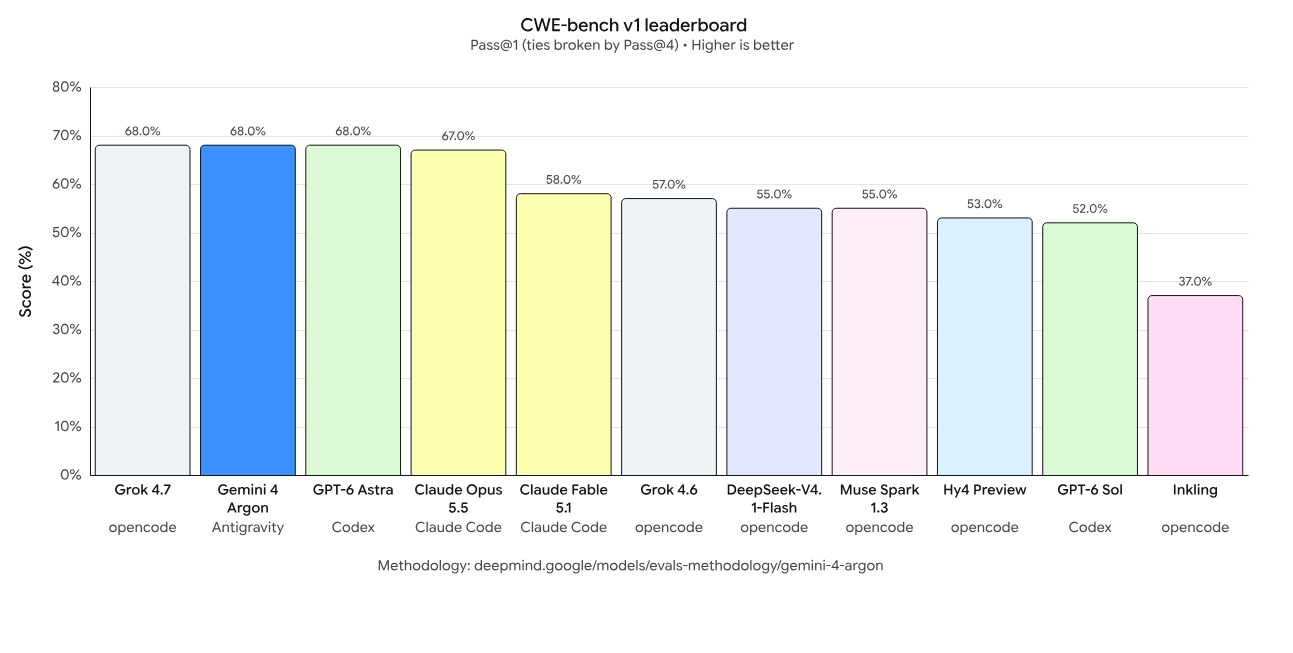 *Carbon登場前のCWE-bench v1では、Gemini 4 ArgonやGPT-6 Astra、Grok 4.7が68.0%で並び、Claude Opus 5.5も67.0%と僅差で、各社の実力は拮抗していました。*
Argonの一般提供から15日後にCarbonを発表、総合性能で首位に
Carbonが発表されたのは、Gemini 4 Argonの一般提供が始まった10月13日から、わずか15日後のことでした。Argon自体も9月30日に発表されたばかりで、Googleは1カ月足らずの間に2つの最先端モデルを発表したことになります。同社のチーフAIアーキテクトを務めるコライ・カブクチュオール氏は、研究者とAIモデルが協力することで、開発の速度が上がっていると説明しています。
第三者の評価でも性能の向上が確認されています。独立系評価機関Artificial Analysisの総合指標「Intelligence Index v5.0」で、CarbonはArgonの50点を9点上回る59点を獲得し、首位に立ちました。ただし、Anthropicの「Claude Opus 5.5」は58点、GPT-6 Astraも57点と、競合との差はわずかです。一方、プログラムの作成や修正をAIに任せる能力を測る「Coding Agent Index」では、Carbonは59点で、Claude Opus 5.5を使う「Claude Code」の62点には届きませんでした。総合性能では首位でも、分野によって各社の得意不得意が見られます。
Carbonは、複雑な作業を長時間続ける能力にも優れています。Googleによると、社内では大規模なプログラムやOSに近いシステムに潜むバグを数日間にわたって調査し、途中で行き詰まっても原因の特定や修正を進めた例があります。
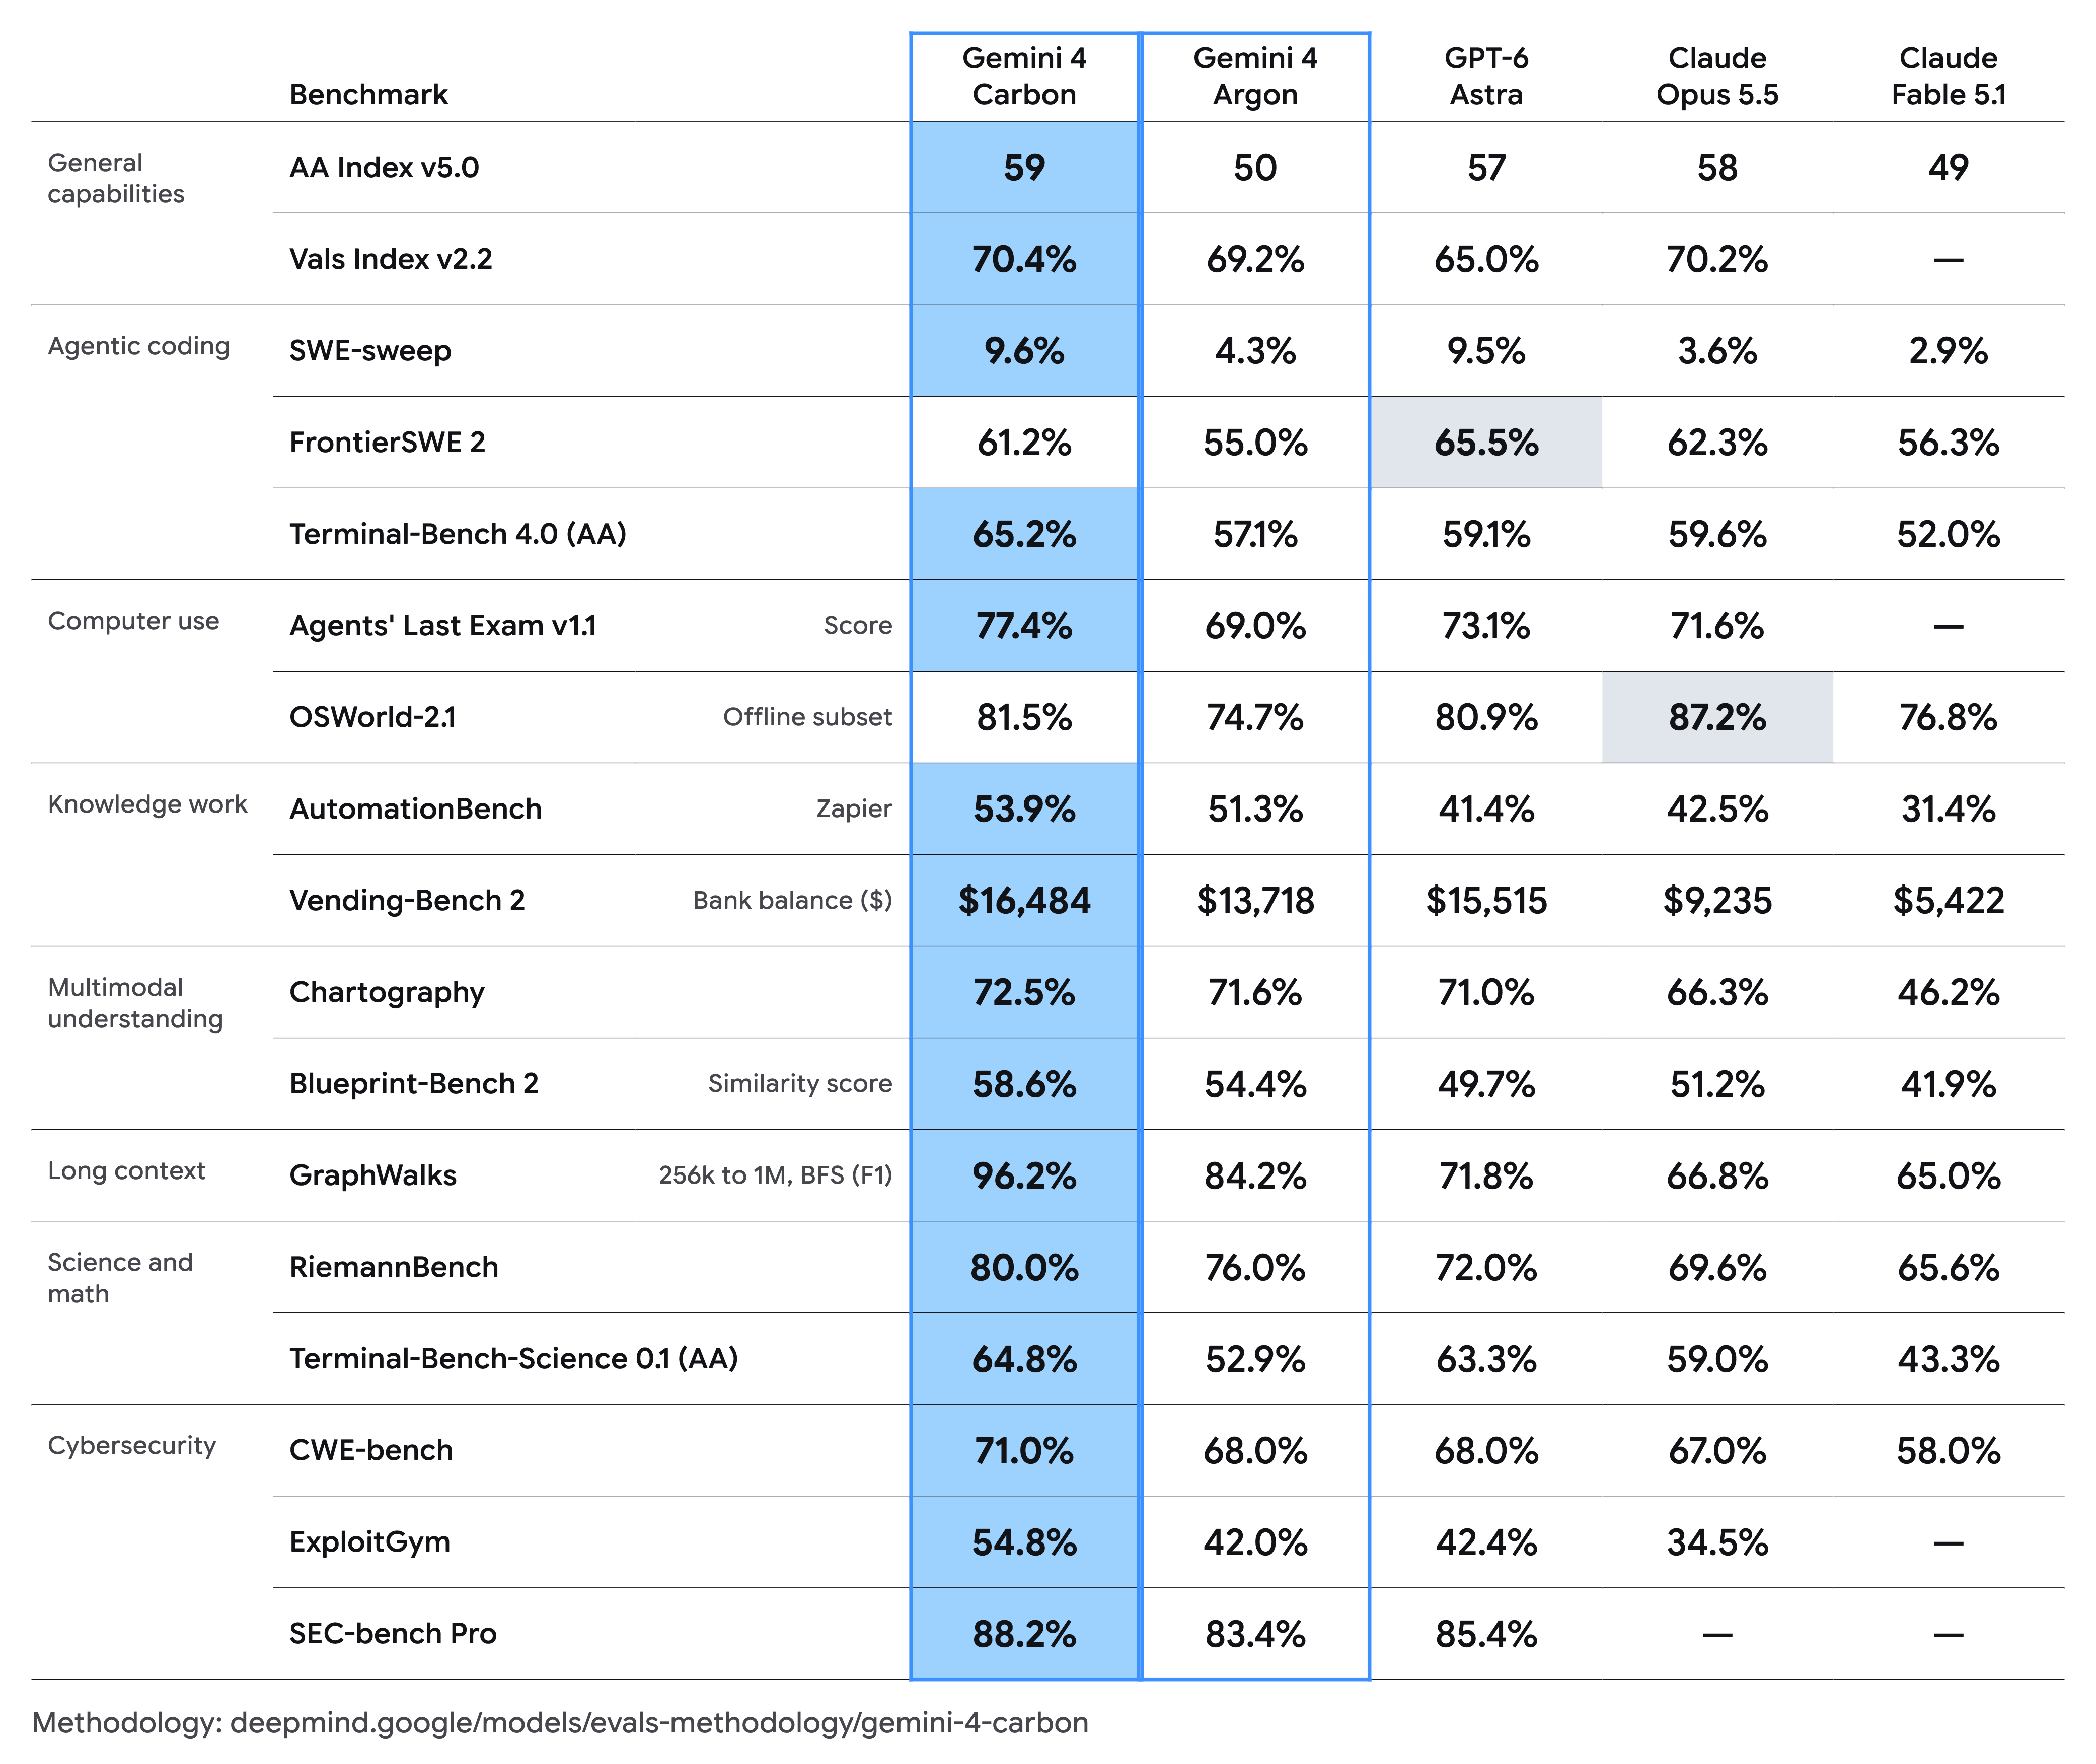 Googleが公表したベンチマーク比較表です。コーディングやエージェント、サイバー防御など幅広い分野でArgonから性能を伸ばしました。
脆弱性の発見から悪用可能性の検証、修正まで支援
Carbonのサイバー防御能力は、脆弱性の「発見」「検証」「修正」という3つの段階で高い評価を得ています。ソフトウェアの弱点を探すだけでなく、実際に悪用される危険性を確かめ、修正コードまで作成できるのが特徴です。Googleが公表した外部ベンチマークでは、いずれも最高水準の成績を記録しました。
発見の段階を測る「SEC-bench Pro」では、実在するソフトウェアを題材にした課題の88.2%で脆弱性を探し当て、Argonの83.4%を上回りました。伸びが最も大きかったのは、検証の段階を測る「ExploitGym」です。Argonの42.0%から54.8%へ、12.8ポイント上昇しています。修正の段階を測るCollinearの「CWE-bench」も、68.0%から71.0%に伸ばしました。いずれもガードレールを外した状態での数字です。
脆弱性を見つけても、企業がすべてをすぐに修正できるとは限りません。実際に攻撃が成立するかまでAIで確かめるのは、対応を急ぐべき脆弱性を見極めるためです。Googleによると、こうした検証にAIを活用する防御担当者が増えています。
Googleの社内評価では、Carbonが安全なコードを生成する成功率はArgonの2倍を超えました。Chromeチームも、質の高い修正パッチを作成する能力が他社の大型AIモデルを10倍以上上回ったと報告しています。また、Google傘下のクラウドセキュリティ企業WizによるWebシステムの侵入テストでも、Carbonはベンチマークの首位を獲得しました。Wizは公共インフラの脆弱性を無償で調べる「Scan for Good」を展開しており、Argonを使って世界中の病院が利用する医療ソフトウェアの重大な脆弱性を発見した実績もあります。
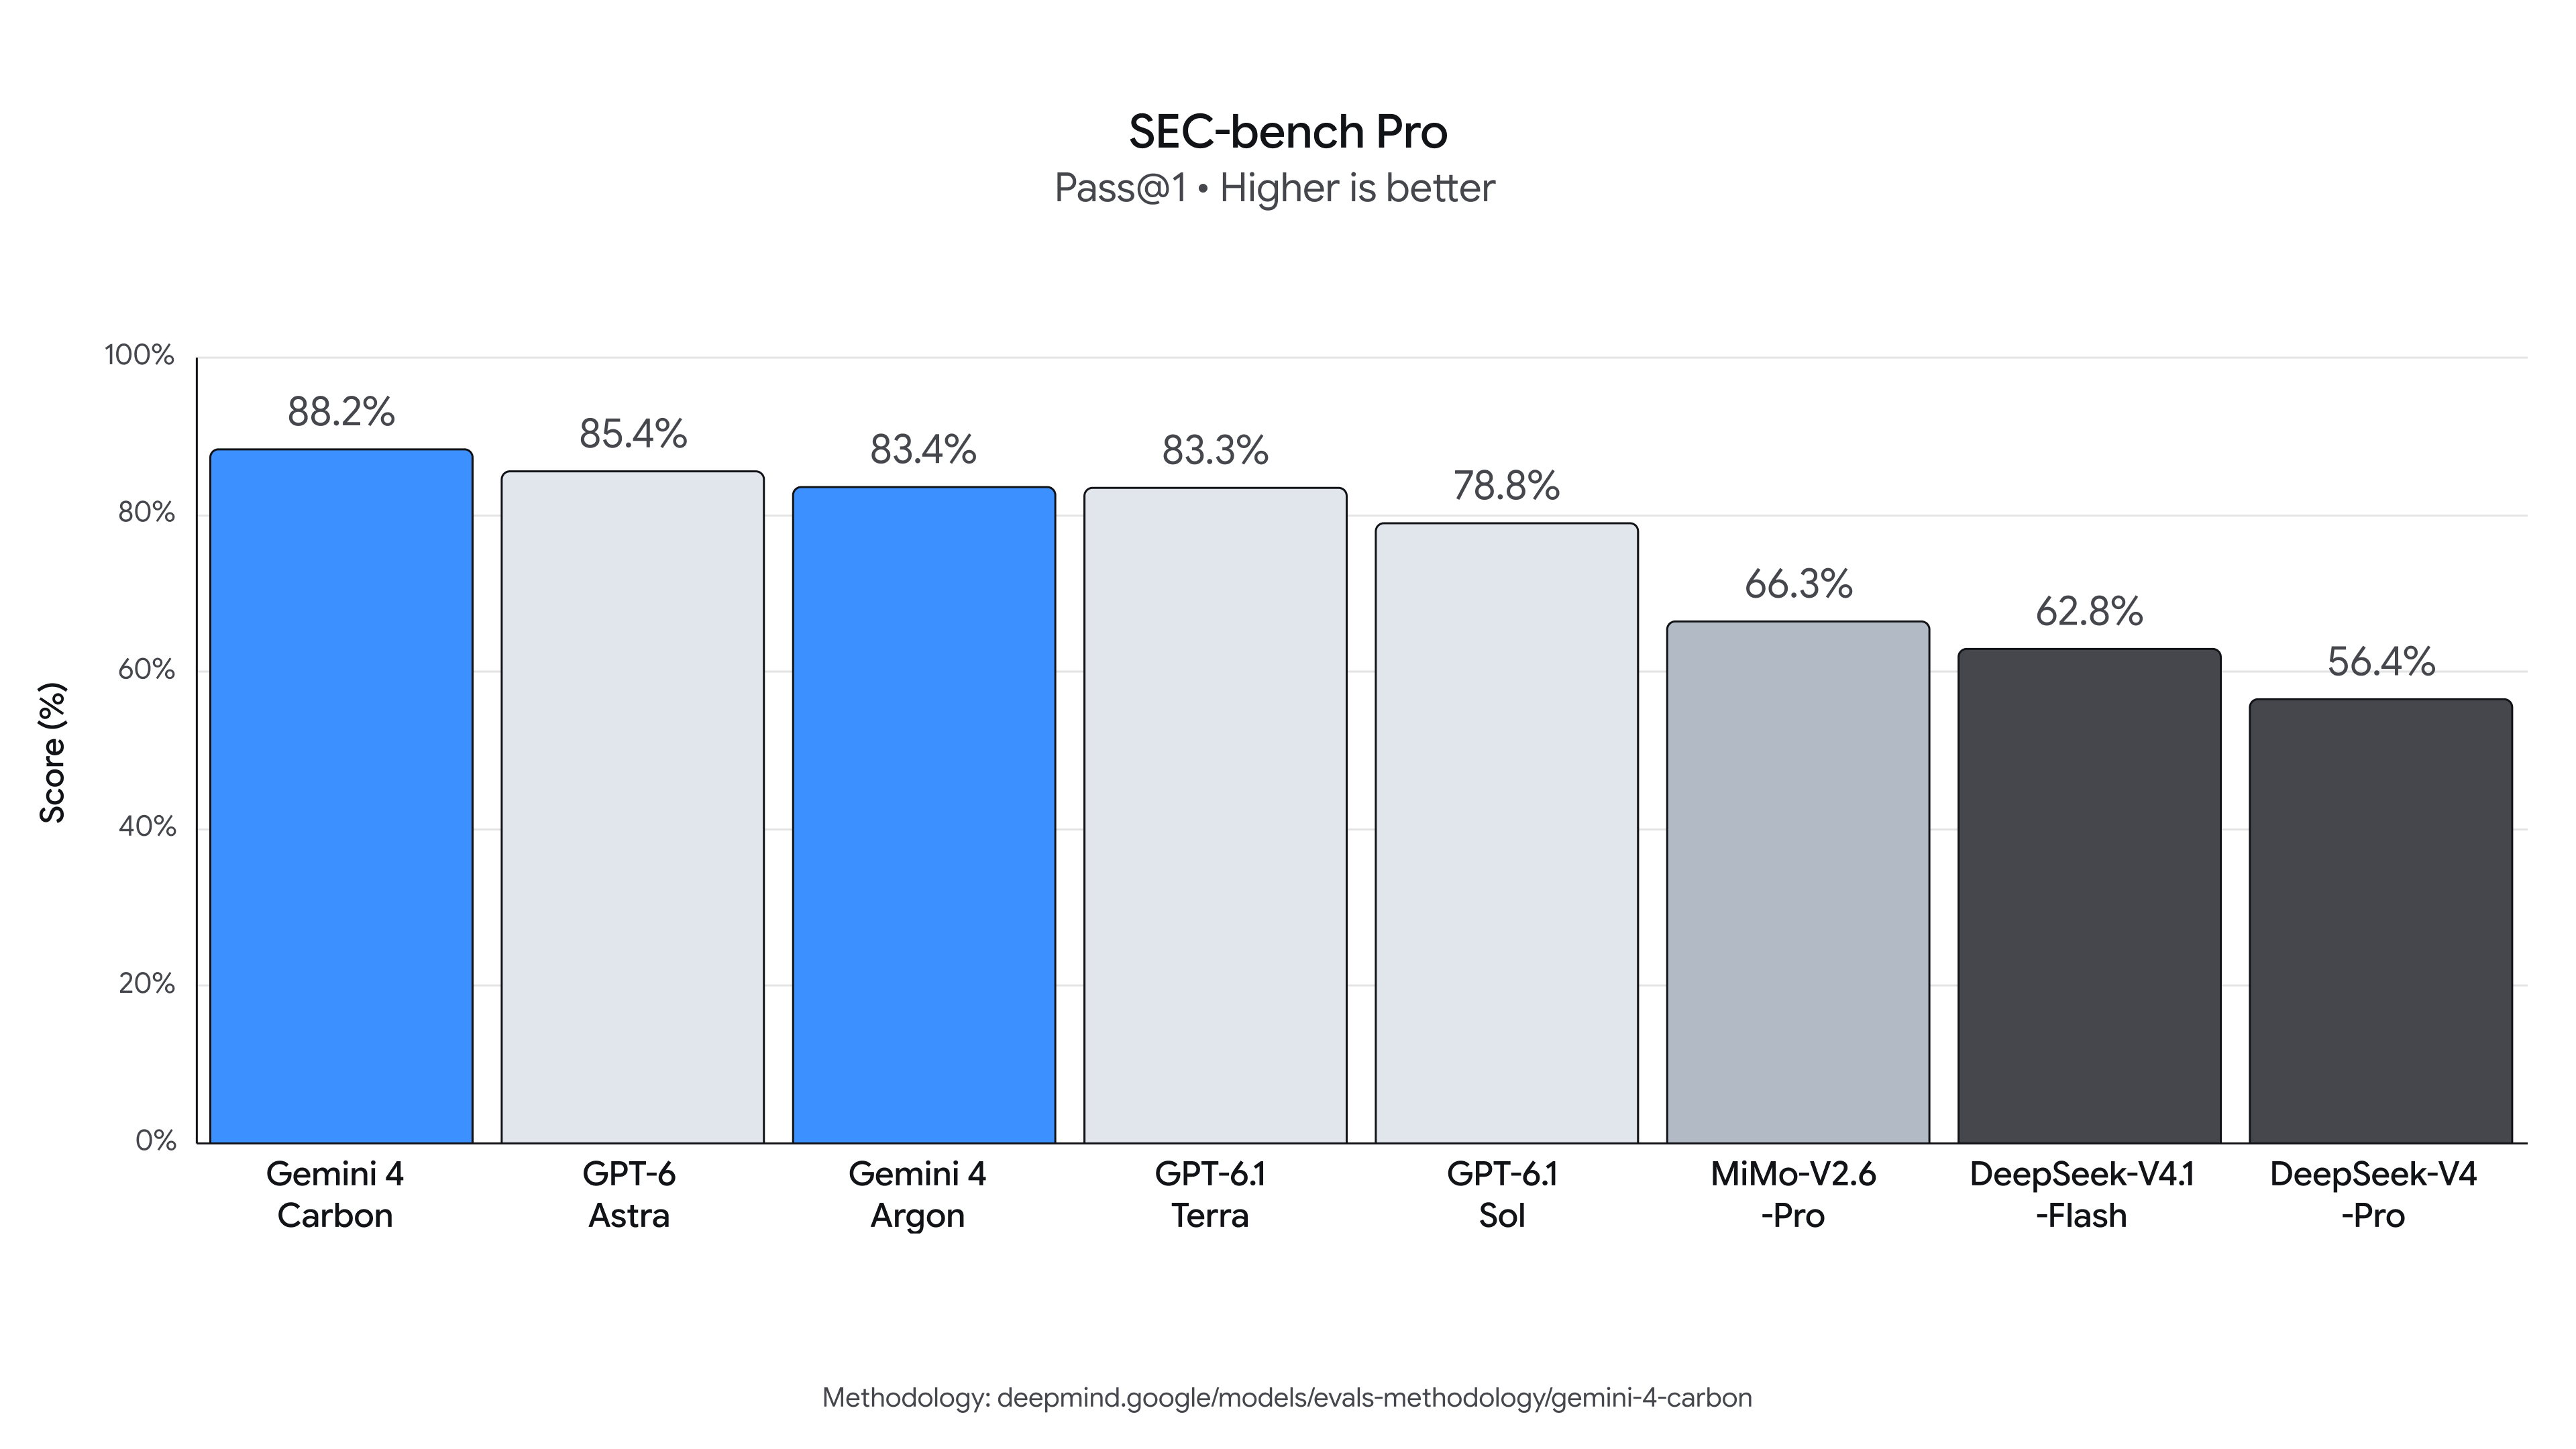 実在するソフトウェアの脆弱性発見能力を測るSEC-bench Proで、Carbonは88.2%を記録しました。
Carbonは防御担当者に先行提供、安全性を検証して一般公開へ
Carbonの一般公開に向け、Googleは米国政府による安全性評価を受ける方針です。評価を担うのは米商務省傘下のCAISI(AI標準・イノベーションセンター)で、AI企業が自主的に協力する仕組みになっています。5月にはGoogle DeepMindなどが協定に加わり、OpenAIやAnthropicを含む主要5社が参加する体制となりました。
Carbonは発表した週から一部のサイバー防御担当者に提供されており、今後は「Fairwind Program」の参加組織へ対象を広げる計画です。Fairwindには世界で650を超える組織が参加していますが、利用するにはフィッシングに強い多要素認証の導入や、アクセス権を社内のセキュリティ担当者に限定するなどの条件があります。マルウェアの作成といった悪意ある用途も禁止されています。Googleはこうした利用者側の管理体制とモデルの安全対策を整えながら、将来的には開発者や企業、一般ユーザーへの提供を目指しています。
モデル自体の安全性も強化されています。Googleの社内評価では、AIが指示された範囲を超えて行動するケースがArgonより26%減り、根拠のない回答も約半分になりました。また、Webページなどに埋め込まれた悪意ある指示にAIを従わせる「間接プロンプトインジェクション」への耐性も向上し、評価試験での攻撃成功率は0.7%から0.0%に低下しています。
こうした安全性の改善が進む一方で、回答の正確さには課題も残っています。独立系評価機関Artificial Analysisの事実知識テスト「AA-Omniscience」では、Carbonの正答率がArgonの48%から58%に向上しました。しかし、正解できなかった問題で回答を控えず、誤答した割合(ハルシネーション率)も4%から11%に増えています。正しく答えられる問題が増えても、わからないことを無理に答える傾向が強まる場合があるのです。脆弱性の分析や修正案を実務で活用する際も、AIの判断を検証する必要があります。
料金は、導入価格として入力100万トークンあたり2ドル、出力100万トークンあたり10ドルで、Argonと同額です。導入期間後はそれぞれ4ドルと20ドルに上がりますが、その切り替え時期はまだ示されていません。
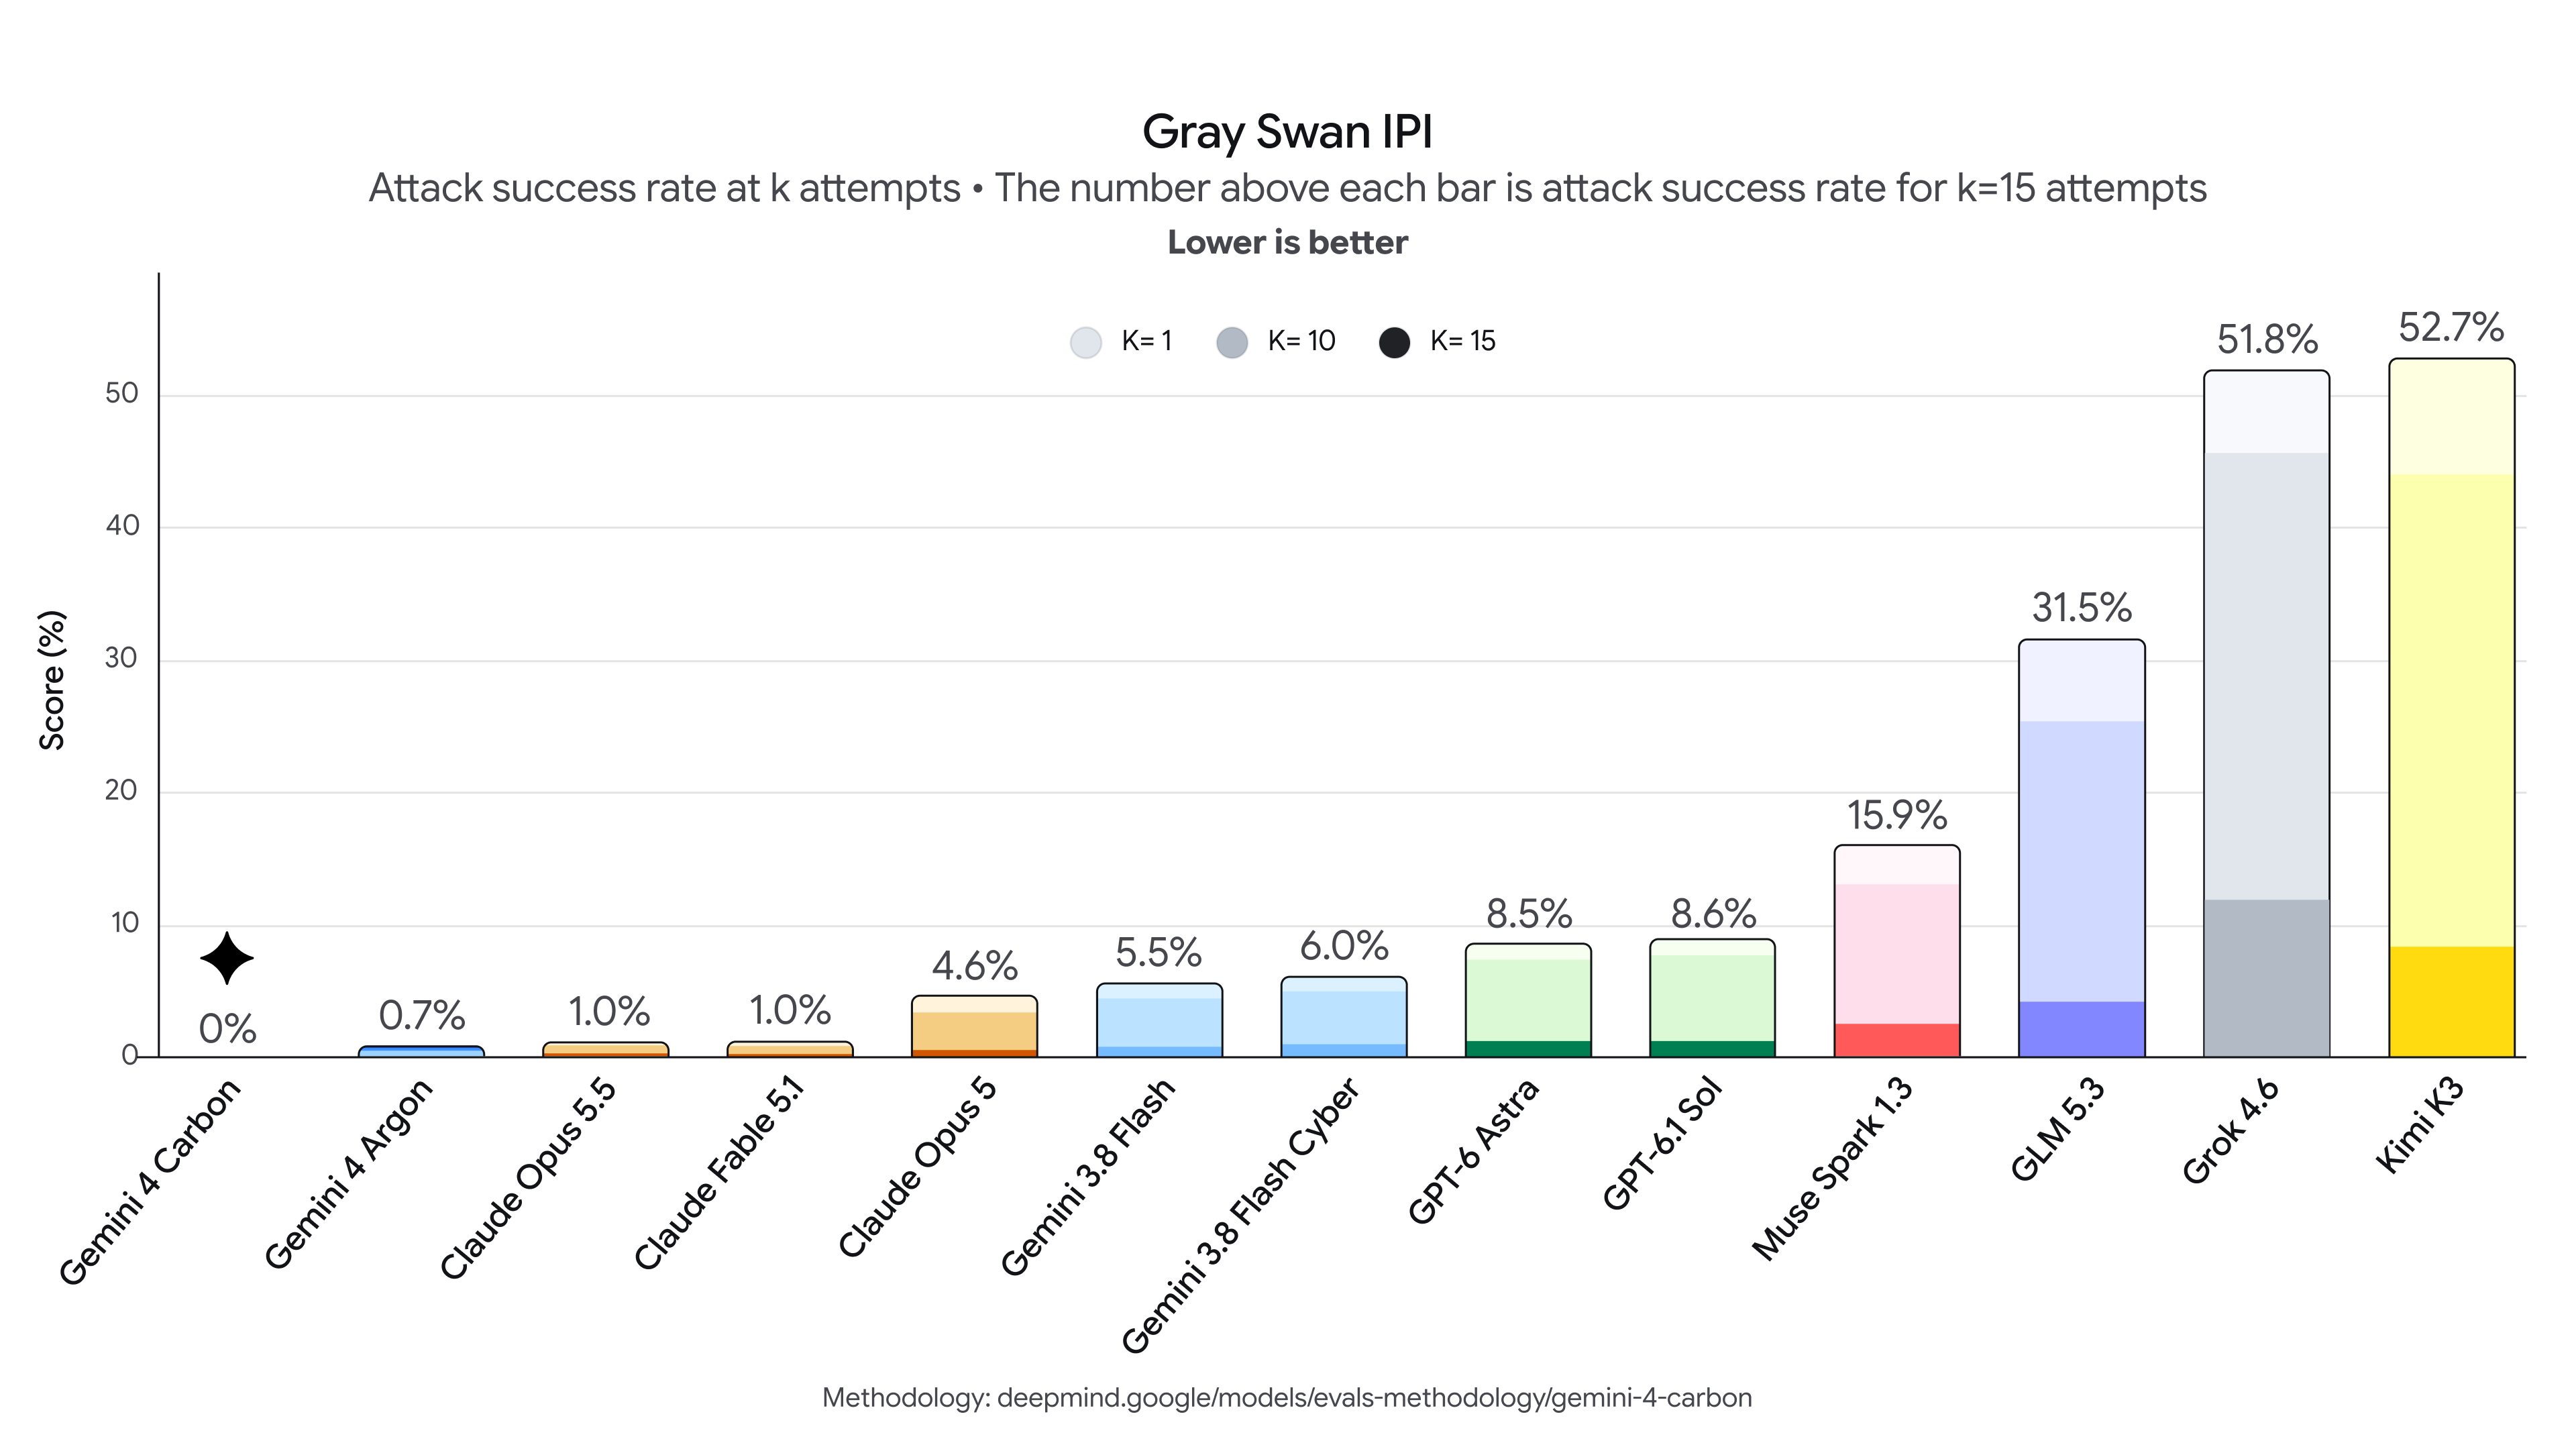 Gray Swanの間接プロンプトインジェクション評価で、Carbonは評価対象の攻撃をすべて防ぎ、攻撃成功率0.0%となりました。
Carbonの普及を待たずに、企業が進めるべき対策
Carbonは、脆弱性の発見から悪用可能性の検証、修正案の作成まで対応できることを示しました。これまで専門家が時間をかけていた作業を大幅に効率化できる可能性があります。ただし、現時点で利用できるのは一部のサイバー防御担当者に限られており、一般企業が広く活用できるようになるまでには、まだ時間がかかりそうです。
だからといって、企業が対策を先送りにするわけにはいきません。攻撃者は、修正されていない脆弱性や漏えいした認証情報を狙っています。まずは自社のシステムやインターネットに公開している機器を把握し、OSやVPN機器などの更新と多要素認証を徹底することが重要です。また、脆弱性が見つかった際には、危険度に応じて優先順位を付け、担当者や期限を決めて修正を完了させる必要があります。高性能な防御AIの登場を待つのではなく、今わかっている弱点を着実にふさいでいくことが、企業の被害を防ぐ第一歩となります。
- 【著者プロフィール】 相坂ソウタ あいさか そうた AIライター
- こんにちは、相坂ソウタです。AIやテクノロジーの話題を、できるだけ身近に感じてもらえるよう工夫しながら記事を書いています。今は「人とAIが協力してつくる未来」にワクワクしながら執筆中。コーヒーとガジェット巡りが大好きです。
- 【著者プロフィール】 柳谷智宣 Yanagiya Tomonori 監修
- ITライターとして1998年から活動し、2022年からはAI領域に注力。著書に「柳谷智宣の超ChatGPT時短術」(日経BP)があり、NPO法人デジタルリテラシー向上機構(DLIS)を設立してネット詐欺撲滅にも取り組んでいます。第4次AIブームは日本の経済復活の一助になると考え、生成AI技術の活用法を中心に、初級者向けの情報発信を行っています。
