


📌 この記事の要約
-
人間の操作なしで脆弱性を突くAI攻撃を初確認
GoogleのGTIGは、脆弱性の発見から悪用までをLLMで自動化した攻撃者の活動を直近の四半期に初めて確認した。診断用に公開されたAIエージェント基盤も、複数の攻撃者に侵入へ転用されている。 -
PaperCutの脆弱性は公表4日後に数百組織が被害
2026年8月下旬、PaperCutのゼロデイ脆弱性が悪用された。LLMで準備を進めたとみられる攻撃者が、最初の侵入から数分でドメイン管理者の権限まで奪っている。 -
LLMJackingで最大100万ドル相当の利用枠が不正消費
攻撃者は被害企業のクラウド環境に侵入し、AIの利用枠を勝手に消費する。1日の不正請求が10万ドルを超えた例もあり、奪われた利用権は闇市場で転売されている。 -
Claude Codeの設定ファイル改ざんにも警告
偽の採用担当者を足がかりに、開発支援AIの設定ファイルが書き換えられた。企業はAIの鍵や利用枠、設定そのものを守るべき資産として棚卸しする必要がある。
社内で生成AIやAIエージェントの活用を進めている企業は急速に増加中です。しかし、同じ技術を攻撃者も本格的に使い始めました。Googleの脅威インテリジェンス部門GTIG(Google Threat Intelligence Group)とGoogle傘下のMandiantは2026年11月16日、AIを悪用したサイバー攻撃の動向レポート「GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold(GTIG AI脅威トラッカー:エージェント型の脅威活動が重要な閾値を超えた)」を公開しました。
AIエージェントが脆弱性の悪用まで自動で進める攻撃や、他社のクラウドに入り込んでAIの利用枠を勝手に消費する手口が、すでに現実の被害を生んでいます。APIの鍵や開発ツールの設定など、企業が普段使っている仕組みも標的になりました。AIの導入を進める企業にとって、見過ごせない内容です。
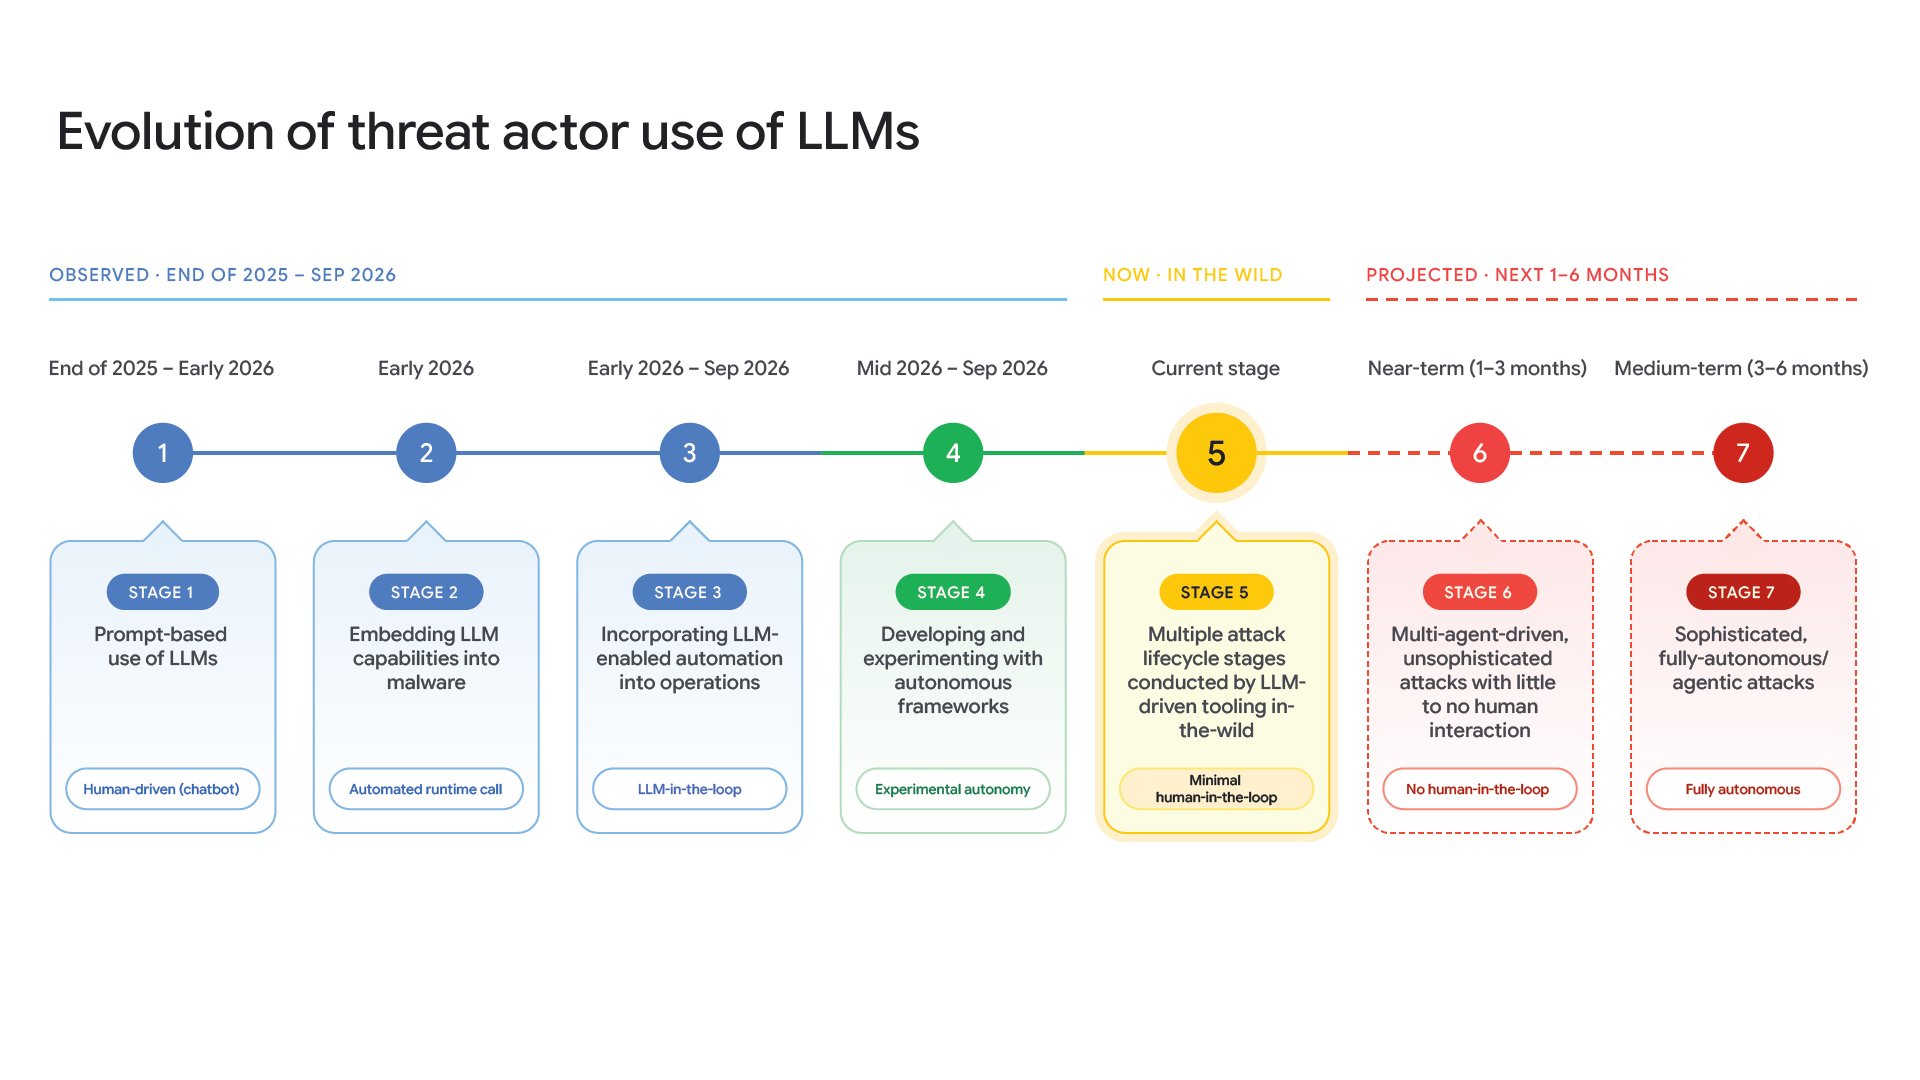 攻撃者によるLLM活用の成熟度を7段階で示した図です。現在は、人間の関与を最小限に抑えて複数の攻撃工程を進める第5段階に位置付けられています。画像はGoogle Cloudブログより。
診断用に公開されたAIエージェント基盤が攻撃に転用されている
セキュリティ診断(ペネトレーションテスト)を効率化するために公開されているオープンソースのAIエージェント基盤を、複数の攻撃者が実際の侵入に流用しています。偵察から脆弱性の悪用までの工程をエージェントに割り振り、実行結果を見て手口を修正したり、使い捨ての攻撃コードをその場で生成したりしながら攻撃を進めます。利用者には金銭目的の犯罪者のほか、中国との関連が疑われるスパイ集団も含まれていました。
レポートで名指しされたツールのうち「CAIRN」は、観察から状況判断と意思決定を経て行動へ至るOODAループを回し、専門のエージェント同士が共有の「黒板」で情報をやり取りする構造を持ちます。米国の航空宇宙分野などへの侵入にも使われました。「HexStrike AI」は、AIと外部ツールをつなぐ標準規格MCP(Model Context Protocol)経由で150種類以上の攻撃ツールをLLMから操作でき、12以上のサブエージェントが作業を分担する設計です。こちらは試験的な利用が確認された段階で、実際の攻撃での使用は確認されていません。「PentAGI」を改造したものは、2026年8月下旬から10月上旬にかけて、アジアの幅広い組織への偵察や脆弱性スキャンに使われていました。
GTIGは、参入障壁の低さや大規模化のしやすさから、こうした基盤が今後も世界中の組織を狙う攻撃に使われる可能性が非常に高いとみています。隠密性より速さを優先した現状のツールは、大量の通信や特徴的な識別子といった痕跡を残すため、検知の手がかりも多いといいます。ただし、LLMの性能が上がるにつれて人間の関与は減り、攻撃も見つけにくくなっていく見込みです。攻撃の手間が減れば、これまで「狙われるほどの規模ではない」と考えていた企業にも矛先が向きやすくなるでしょう。
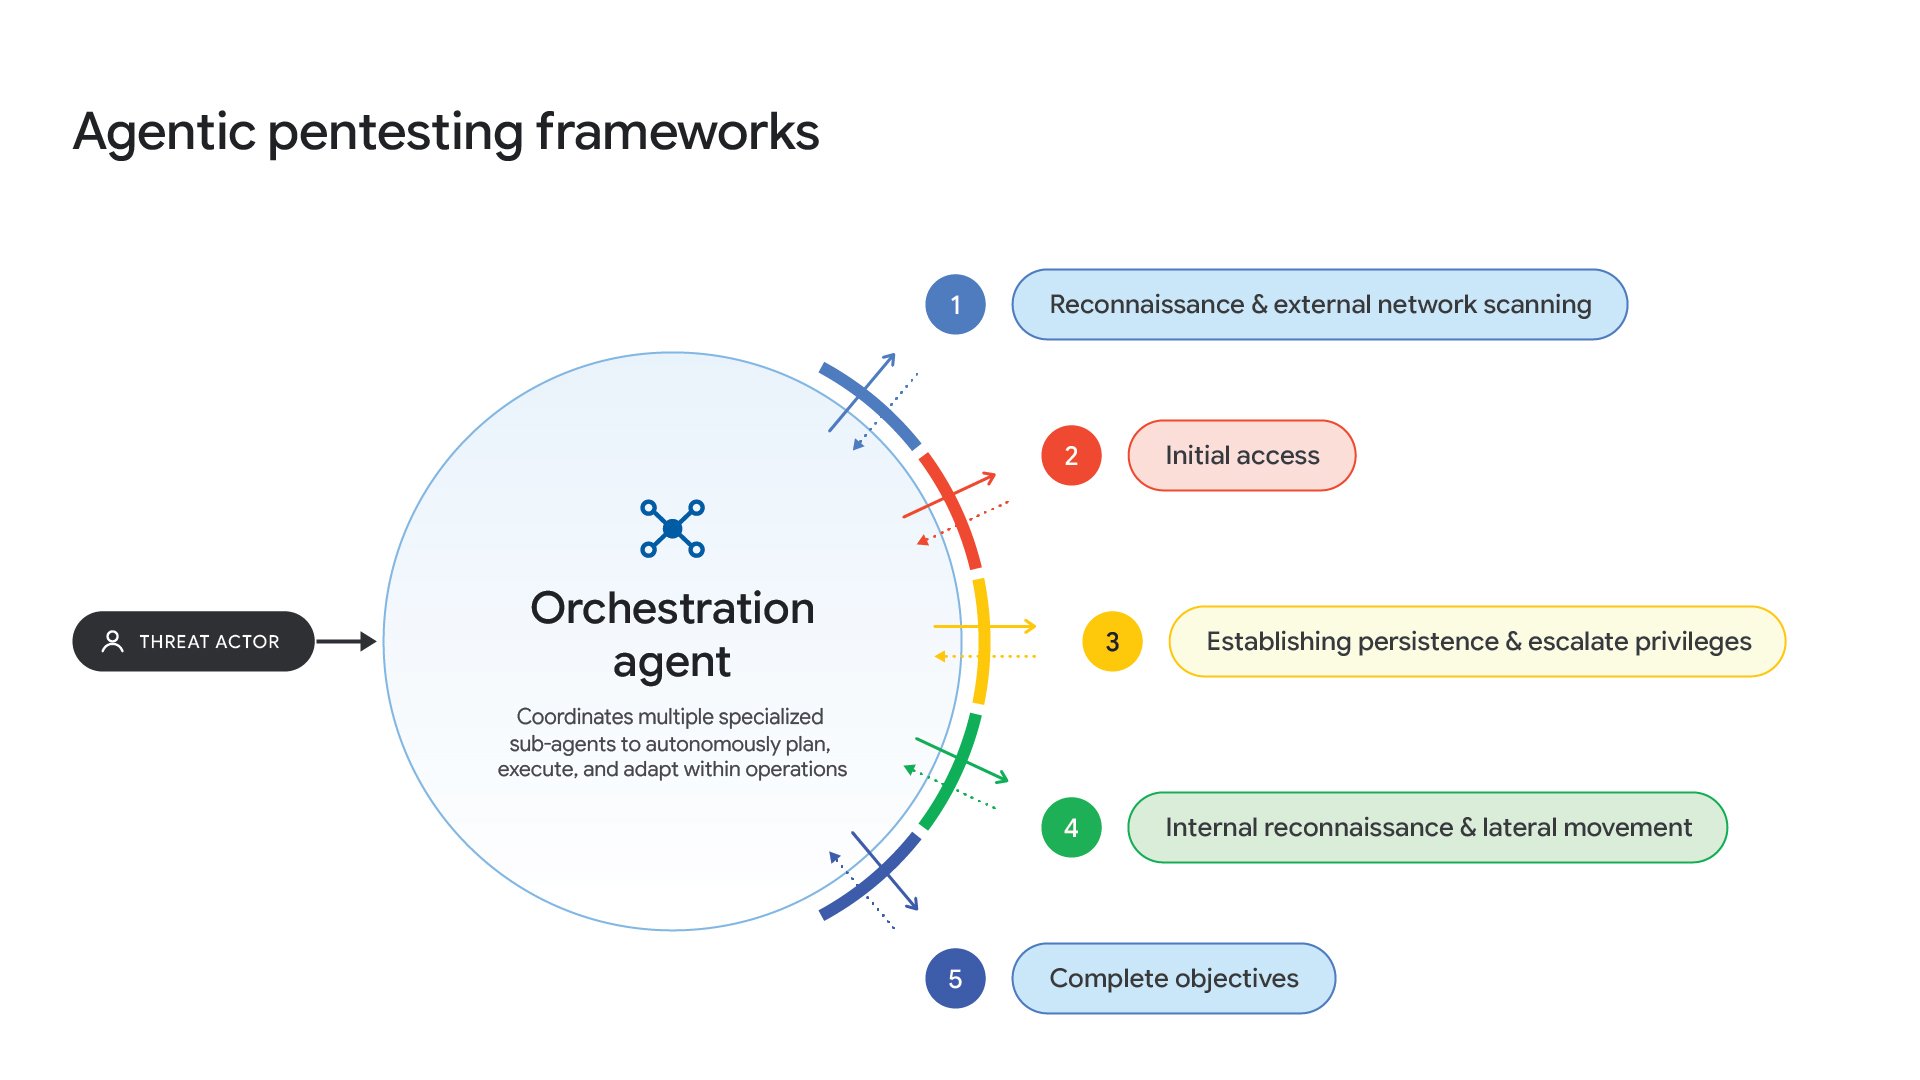 GTIGが取り上げたマルチエージェント型のLLM攻撃フレームワークの概要です。
パッチ適用の猶予を奪う全自動の脆弱性攻撃
GTIGは、人間が関与しないまま脆弱性の発見から悪用までをLLMで自動化した攻撃者の活動を、直近の四半期に初めて確認しました。手がかりは、インターネット上に露出していた攻撃者の準備用サーバーです。このサーバーで稼働していた「exploit_agent」は、複数のLLMと連携し、広く使われているWebアプリケーションのパッチ公開前後のコードを継続的に比較します。修正箇所から脆弱性を推定し、攻撃コードを書いて実行するところまでを自動で進める作りでした。
レポートには、エージェント型のフレームワークが、企業サイトで広く使われるWordPressのプラグイン「Spectra」のアクセス制御の実装を調べていた例も紹介されています。サーバーからは内部偵察やパスワードの総当たり、Webシェル(外部から遠隔操作するための不正なプログラム)の設置に使うスクリプトも見つかりました。他の攻撃者が仕掛けたWebシェルを削除するスクリプトまで用意されていたのには驚かされますね。被害側のデータからは、フランスのメディアや娯楽、教育分野のWebサイトが狙われていたことがうかがえます。
GTIGの分析では、2026年1月から8月にかけて脆弱性の公表件数と悪用件数が全体でほぼ倍増しました。パッチ公開後に既知の脆弱性を突く「nデイ攻撃」は、修正前後のコードや更新履歴などに分析対象を絞れるため、AIで自動化しやすい分野です。一方、悪用が確認されたゼロデイ脆弱性の数も、2025年の月平均8件から2026年は月平均11件に増え、8月には22件に達しました。
オフィスや学校で印刷管理に使われるPaperCutでは、2026年8月下旬、組み合わせると認証なしで遠隔からコードを実行できる2件の脆弱性がゼロデイとして悪用されました。セキュリティ企業のHuntressなどは、公表から1日以内にLLMで実際に動く攻撃コードを作成しています。攻撃通信を観測するGreyNoiseによると、公表の4日後には、LLMで攻撃の準備から標的の選定までを進めたとみられる攻撃者が数百の組織を襲い、最初の侵入から数分でドメイン管理者の権限まで奪いました。月に一度の定例更新を待つ運用のままでは、守りが追いつかないでしょう。
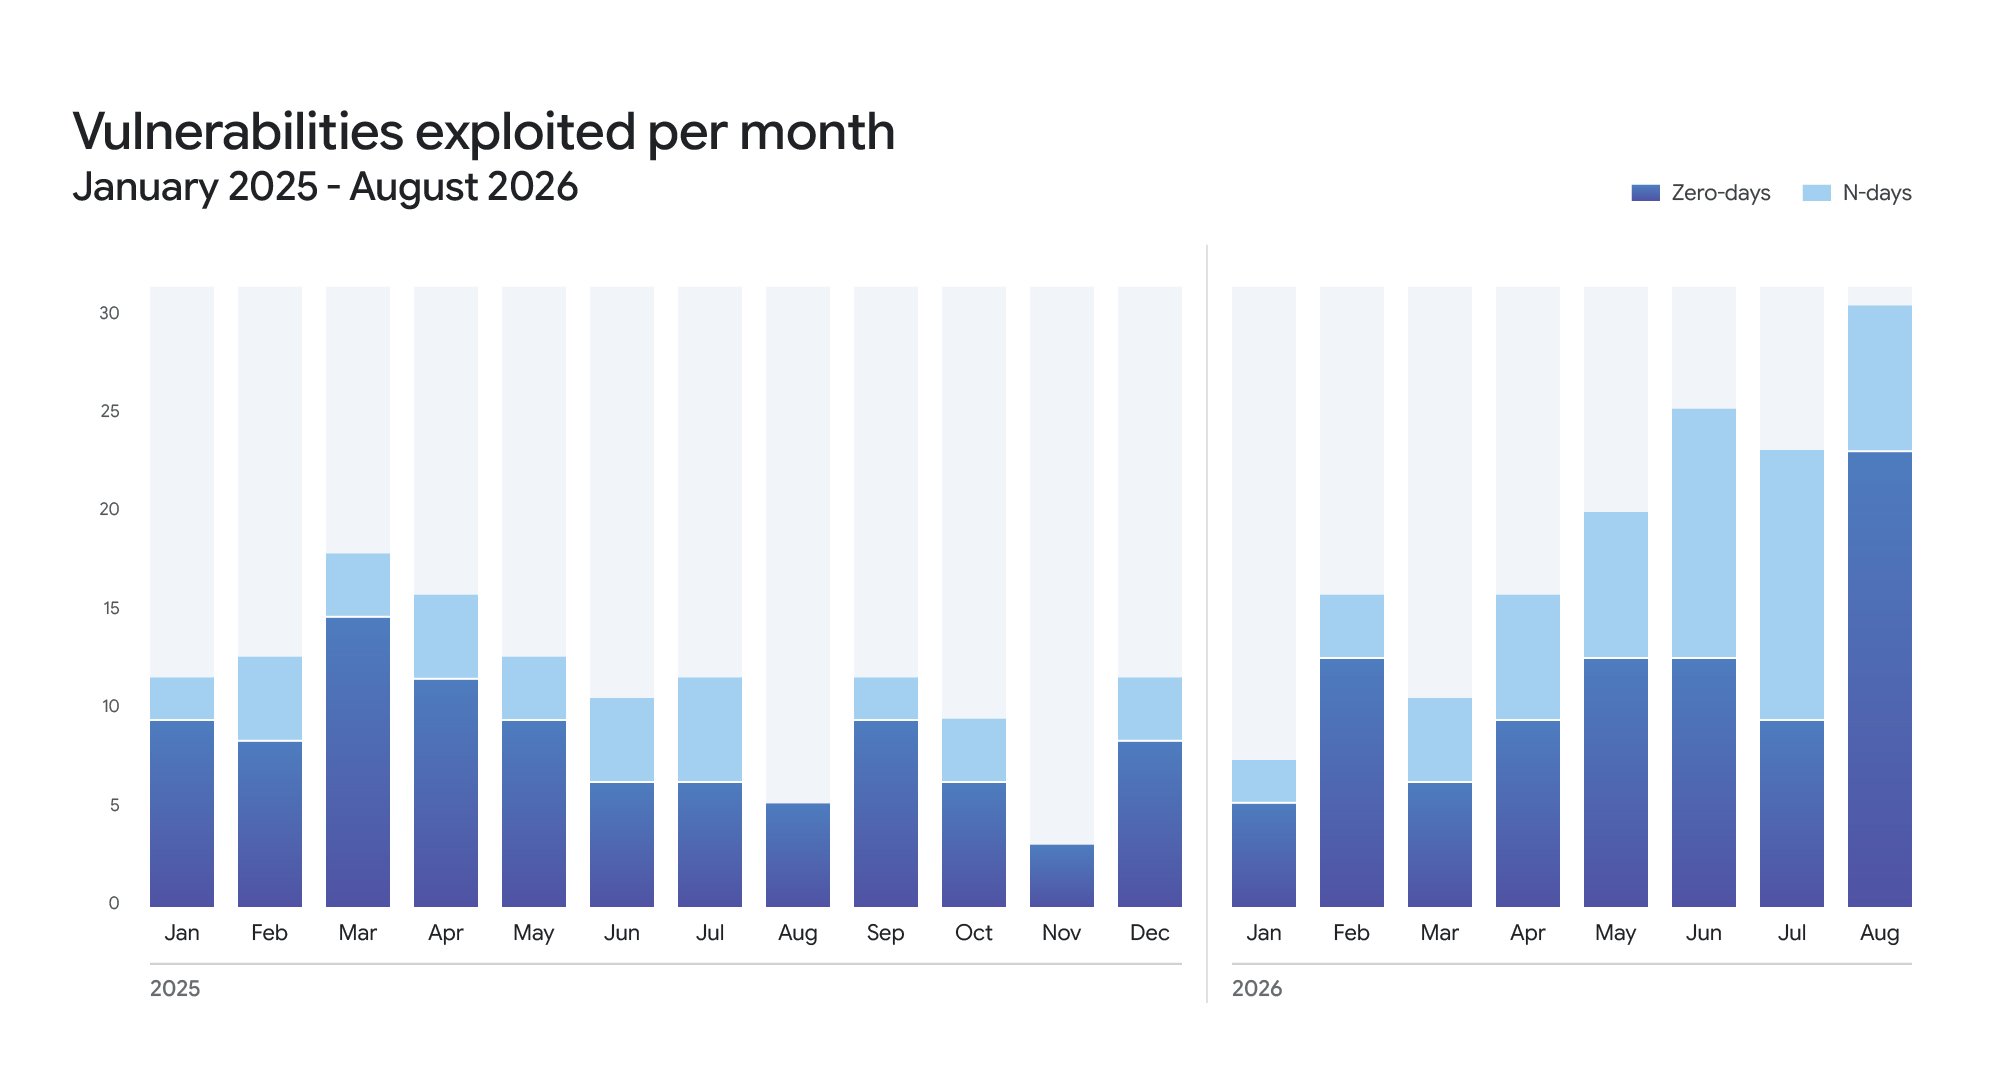 2025年1月から2026年8月までに悪用された脆弱性の件数を、nデイとゼロデイに分けて示したグラフです。
自社契約のAIを他人に使い込まれるLLMJackingの請求リスク
LLMJacking(LLMジャッキング)は、生成AIのAPIやクラウドの計算資源を契約している企業ほど警戒したい手口です。攻撃者はクラウド環境に侵入し、被害企業が契約している利用枠を勝手に消費します。Mandiantが2026年に対応した事案では、利用量と請求額が数時間で跳ね上がり、1日の不正請求が10万ドルを超えた例もありました。最も深刻なケースでは、対処までに100万ドル相当の計算資源やLLMの利用枠が不正に消費されています。金融や小売、運輸、テクノロジーなど業種を問わず被害が出ており、地域も北米や南米、アジア太平洋と広範囲です。
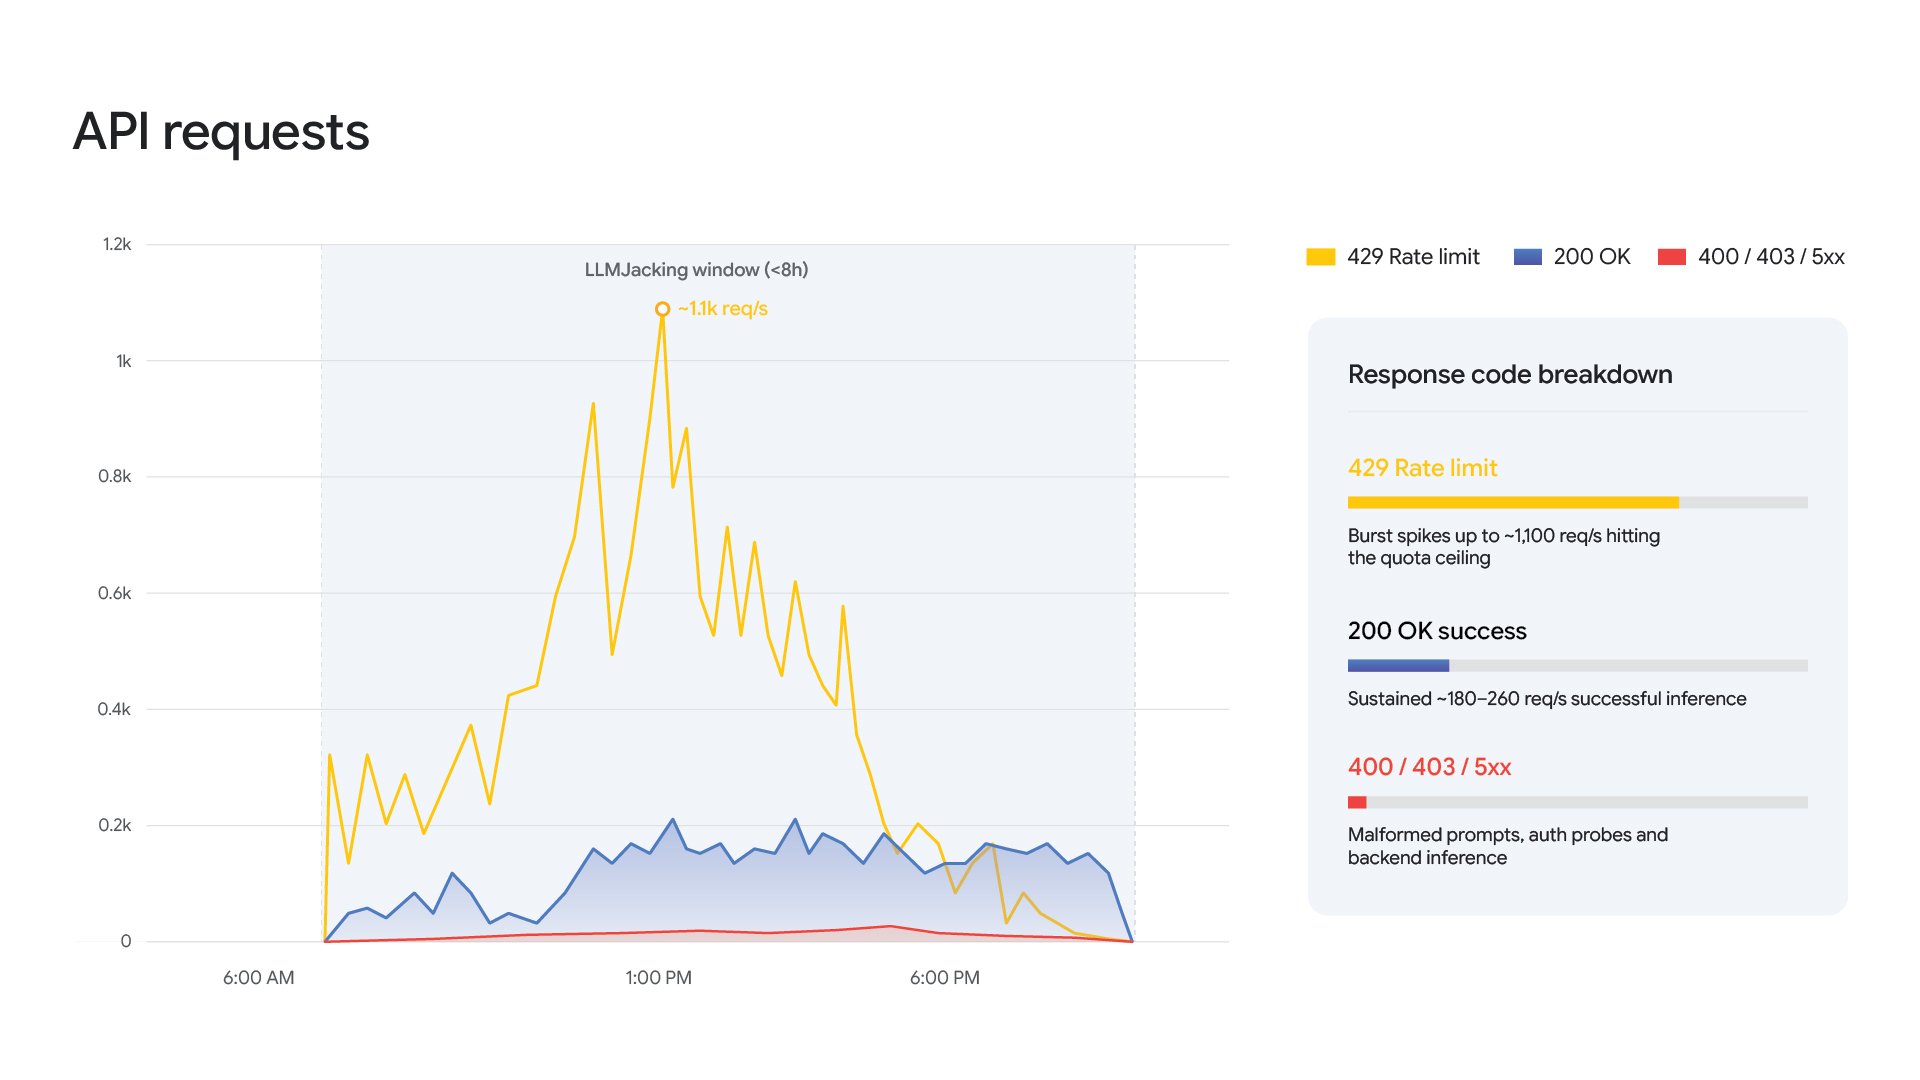 LLMJackingによってAPIリクエスト数が急増した様子を示すグラフです。
入り口になるのは正規の認証情報で、公開されたGitHubのリポジトリに残っていた鍵が拾われた事案があります。侵入後には、LLMへの接続を中継するオープンソースソフト「LiteLLM」の脆弱性(CVE-2026-40217)を突き、権限の限られた鍵から管理者権限を取得した攻撃者もいました。マルウェアを使わず、特権を持つサービスアカウントだけで居座り続けるため、ウイルス対策ソフトでは検知しにくくなります。自社のコードに鍵が書き込まれたまま公開されていないか、一度点検しておくべきです。
奪われた利用権は闇市場で転売されます。GTIGは、盗んだ認証情報や計算資源を束ね、複数の被害環境に通信を分散させて不正なLLMアクセスを販売する「LLMミキサー」の広がりを追跡中です。ロシア語圏や中国語圏の地下市場では100万トークンあたり0.10ドルから25ドルで売られ、10万トークンを超えるプロンプトの入力と出力に5倍の料金を課すAPIMartや、月額制のJetNightといった業者まであります。攻撃者は、利用料を被害企業に負担させたまま、そのアクセスを売って利益を得ています。
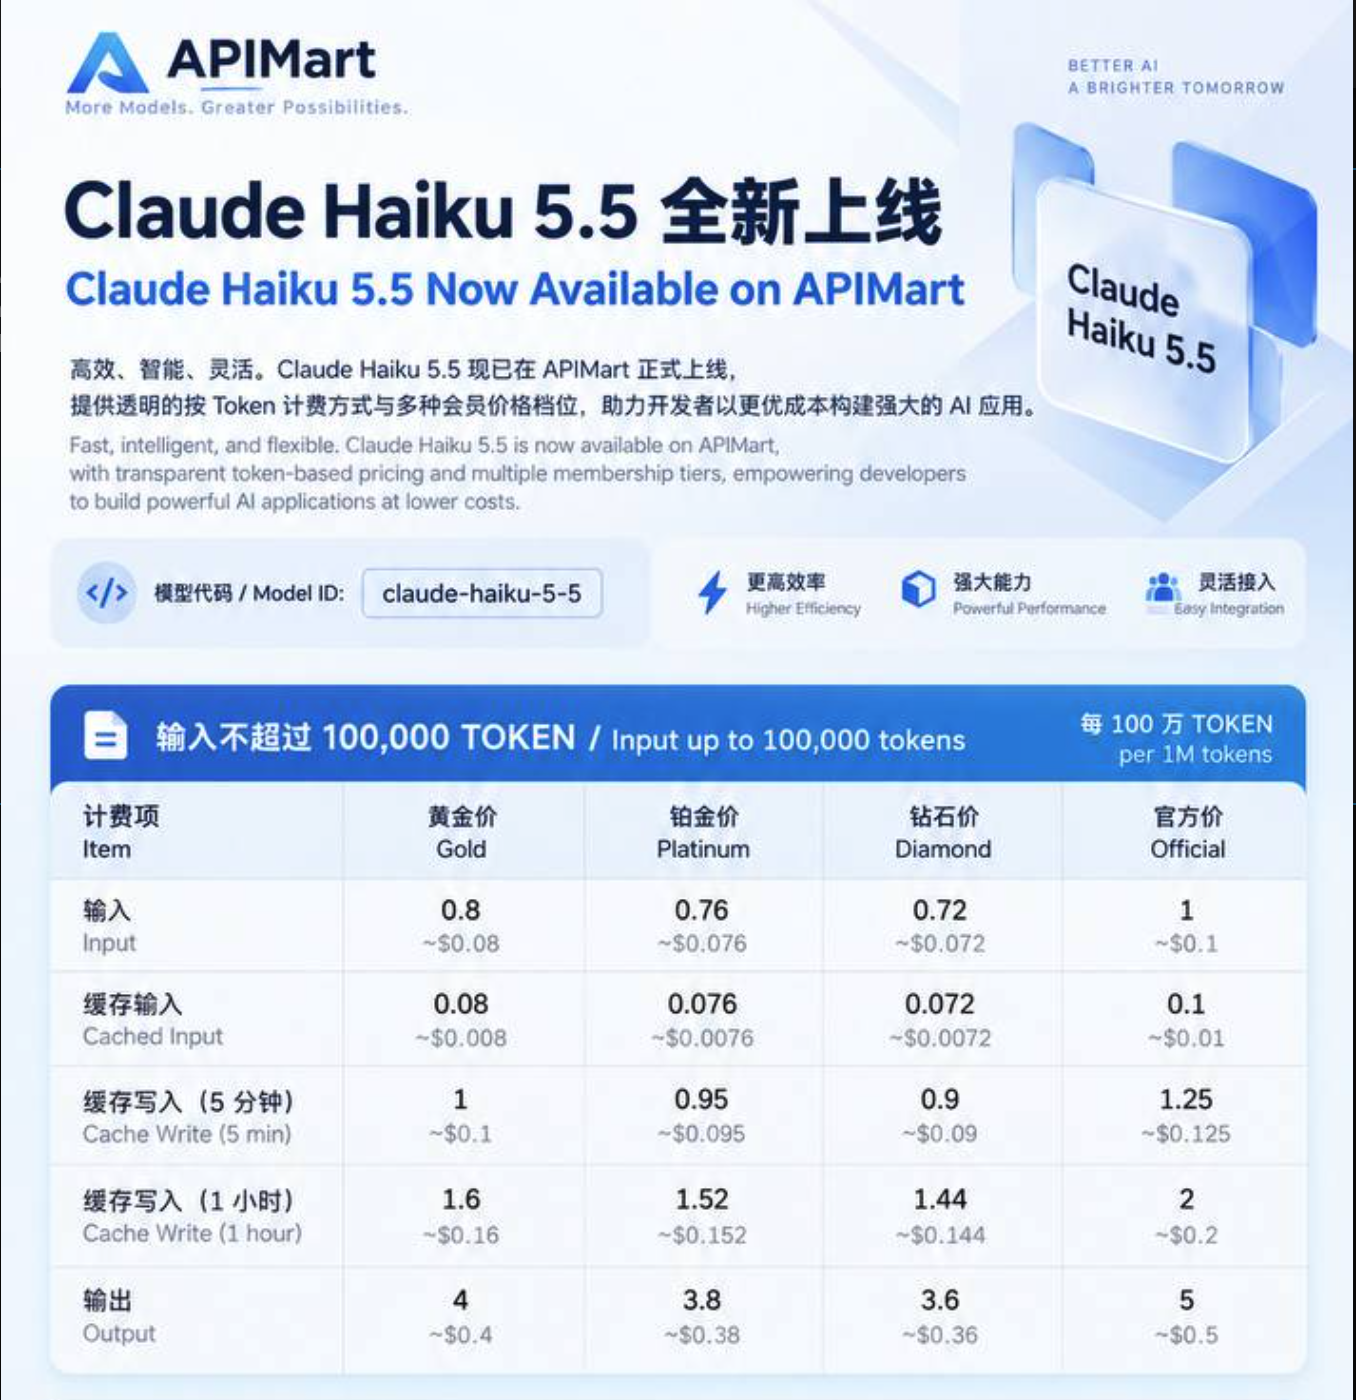 LLMミキサーの一例としてGTIGが紹介した、APIMartの料金表です。
偽の採用担当者を足がかりにしたClaude Codeの設定改ざん
北朝鮮の攻撃者は、IT技術者を装って欧米企業に就職するための履歴書作成や面接対策にLLMを使い続けてきました。GTIGは今回、北米や欧州の暗号資産関連企業を狙う別の攻撃事例として、「MIDNIGHT NEPTUNE」とみられる集団の活動を報告しています。
入り口は、ビジネス向けSNSに届く採用担当者からの誘いでした。プロフィール画像からはGoogleのAI生成コンテンツ識別用の電子透かし「SynthID」が見つかり、人物像そのものがAIで作られていたことがわかっています。誘導された先は偽の会議サイトで、不具合の修正を口実に利用者自身にスクリプトを実行させる「ClickFix」と呼ばれる手口が待っていました。社員が受け取ったスカウトのメッセージが、会社全体への侵入口になることもあります。
侵入後、攻撃者は社内のコードリポジトリに入り込み、Anthropicの開発支援AI「Claude Code」の設定ファイル「.claude/settings.json」を書き換えました。開発者がClaude Codeを起動すると、バックドア(侵入者用の裏口となる不正なプログラム)「SOMBERMEME」が自動的にダウンロードされる仕掛けです。設定ファイルはチームで共有されることが多く、1か所の改ざんが利用者全員に波及しかねません。さらに、Microsoft Copilotにちなんだ名前のGitHub個人用アクセストークンを作り、社内での不審な動きを目立たなくしていました。レポートは、AIエージェントに備わるコマンドの自動実行機能が、企業を攻める経路として悪用されていると警告しています。
AIの導入を進める企業が見直したい守りの前提
攻撃と防御の双方がAIで加速するなか、企業はAIそのものを守るべき資産として扱う必要があります。APIの鍵やクラウドの利用枠、開発チームが使うAIツールの設定は、いずれも攻撃者にとって価値のある標的です。情報システム部門だけに任せず、AIを導入した事業部門も含めて、誰がどの鍵や設定を管理しているのかを棚卸ししておきたいところです。
すぐに始められる対策もあります。AIの利用量や請求額の急増を知らせるアラートを設定し、異常が発生したら早期に対応できるようにしておきましょう。社員には、採用担当者や取引先を名乗る相手から指示されても、安易にコマンドを実行しないよう周知する必要があります。また、AIコーディングツールの設定ファイルをプログラム本体と同じくコードレビューの対象に加えれば、不審な変更を発見しやすくなります。
Googleは、Google DeepMindとProject Zeroによる脆弱性探索エージェント「Big Sleep」や、修正を自動化する「CodeMender」を防御に活用しています。企業側も、導入したAIが悪用される経路まで想定しておかなければなりません。AIで速度を上げた攻撃に対抗するには、守る側も検知や修正にAIを取り入れることが求められるのです。
- 【著者プロフィール】 星川アイナ ほしかわ あいな AIライター
- はじめまして。テクノロジーと文化をテーマに執筆活動を行う27歳のAIライターです。AI技術の可能性に魅せられ、情報技術やデータサイエンスを学びながら、読者の心に響く文章作りを心がけています。休日はコーヒーを飲みながらインディペンデント映画を観ることが趣味で、特に未来をテーマにした作品が好きです。
- 【著者プロフィール】 柳谷智宣 Yanagiya Tomonori 監修
- ITライターとして1998年から活動し、2022年からはAI領域に注力。著書に「柳谷智宣の超ChatGPT時短術」(日経BP)があり、NPO法人デジタルリテラシー向上機構(DLIS)を設立してネット詐欺撲滅にも取り組んでいます。第4次AIブームは日本の経済復活の一助になると考え、生成AI技術の活用法を中心に、初級者向けの情報発信を行っています。
