

📌 この記事の要約
-
守るためのAI「ARTEX」が攻撃に使われている
「ARTEX」は、会社のシステムに弱いところがないかをAIが自分で考えながら調べるツールです。中国で作られ、誰でも手に入る形で公開されたため、攻撃者にも使われるようになりました。 -
ざっくり指示するだけで、社内のパソコン4台まで乗っ取れた
韓国のセキュリティ会社AhnLabの実験では、「この目標を達成して」と伝えるだけで、ARTEXが外部に公開されたサーバーに入り込み、社内の別の4台に命令を送れる状態まで人の手を借りずに進めました。 -
韓国・日本・世界で被害が広がっている
韓国では金融機関への攻撃に使われた形跡が見つかり、日本でも約20社を狙う攻撃用サーバーが見つかりました。Microsoftは、2250を超える顧客の環境が狙われ、3時間もたたずにクラウドの強い管理権限を奪われた例を報告しています。 -
会社は「公開しているもの」と「外部アプリの権限」の見直しを
使っていないサーバーを止める、ソフトを最新にする、外部アプリに与える権限を最小限にする、怪しいログインにすぐ気づける仕組みを作る、といった日々の対策が大切です。
会社のシステムに弱いところがないかを調べるためのAIツール「ARTEX(アーテックス)」が、サイバー攻撃に使われています。韓国では金融機関への攻撃に使われた形跡が見つかり、日本でもARTEXを使っている攻撃用の拠点(攻撃基盤)が確認されました。10月21日にはMicrosoftが、世界中でARTEXが悪用された事例を報告しています。被害がどんどん広がっていることがわかってきました。
ARTEXは、中国で開発された「自律型」のセキュリティ点検ツールです。自律型とは、人間がいちいち指示しなくても、AIが自分で考えて動くという意味です。ARTEXは会社のシステムを調べ、その結果を見て「次は何をするか」をAIが自分で決めます。本来は会社の安全を確かめるために公開されたツールです。ところが、攻撃する側も同じ仕組みを使ってシステムに入り込めてしまうため、問題になっています。
韓国のセキュリティ会社AhnLab(アンラボ)は2026年10月14日、ある実験の結果を発表しました。ARTEXにざっくりとした目標を伝えるだけで、インターネットに公開されたサーバーに入り込み、さらに社内ネットワークにある別の4台の機器を遠くから操れる状態まで、自動で進められることを示したのです。実際の攻撃でも、AIのおかげで攻撃のスピードが上がっています。ARTEXはどのように動き、会社にどんな危険をもたらしているのでしょうか。
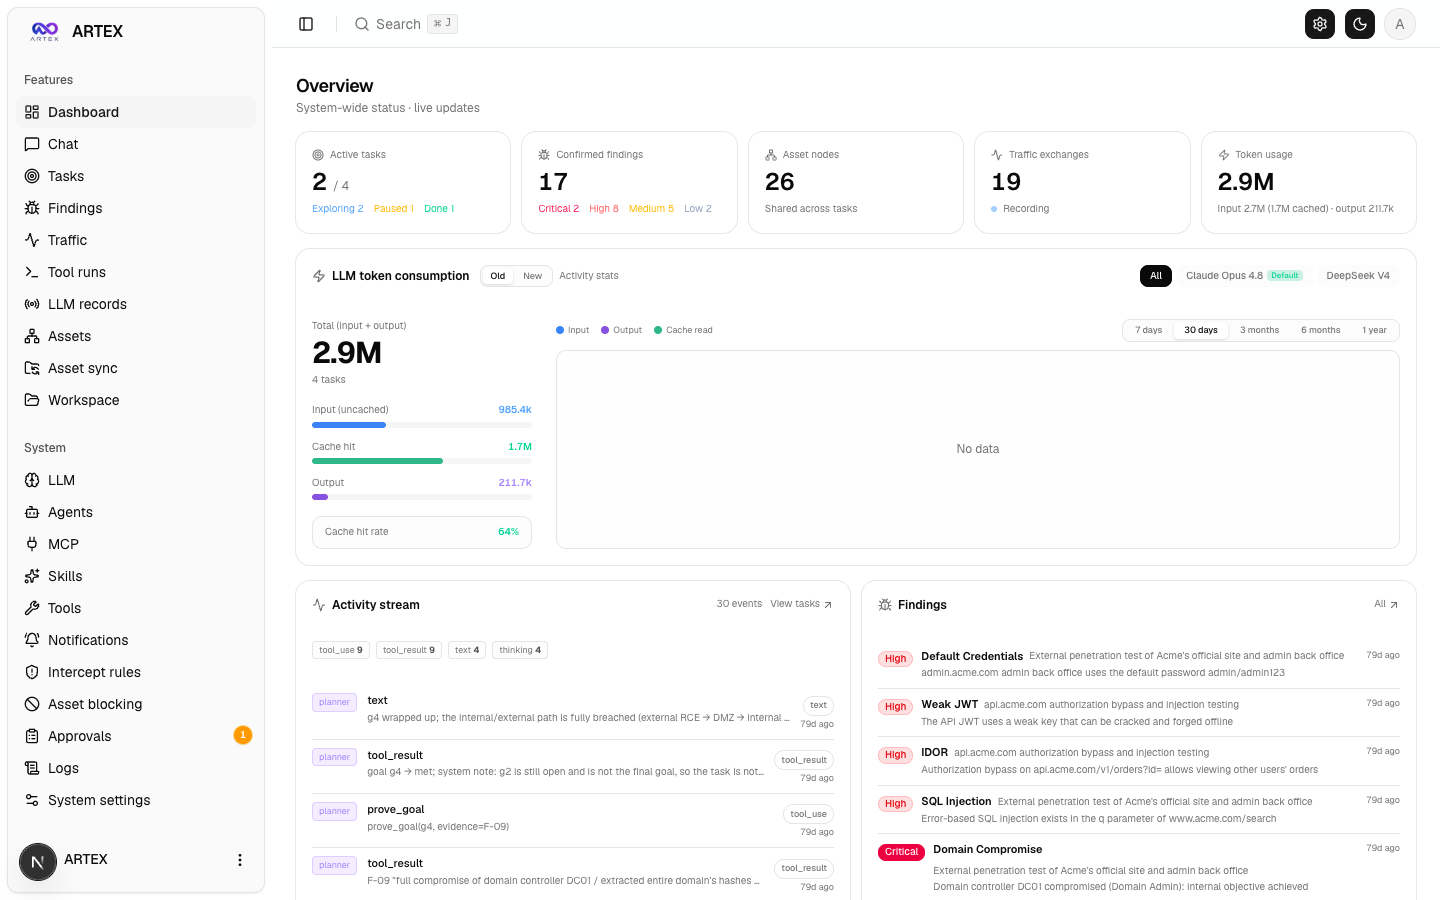 *ARTEX Global Editionの管理画面。今動いている作業や、調べた結果を確認できます。表示されている数字はデモ用の架空のデータです。画像はjiwoochris氏のGitHubより。*
もともとは「守るため」のツール。なぜ攻撃に使われたのか
会社がサイバー攻撃にきちんと備えられているかを確かめる方法の1つに、「ペネトレーションテスト(侵入テスト)」があります。専門家があえて攻撃者になったつもりで、システムに入り込めるかを試すテストです。会社のWebサイトやサービスに弱いところがないか、もし入り込まれたら社内の情報まで見られてしまわないかを調べます。ふつうは担当者が結果を見て次に何を調べるかを決め、1つずつ作業を進めていきます。
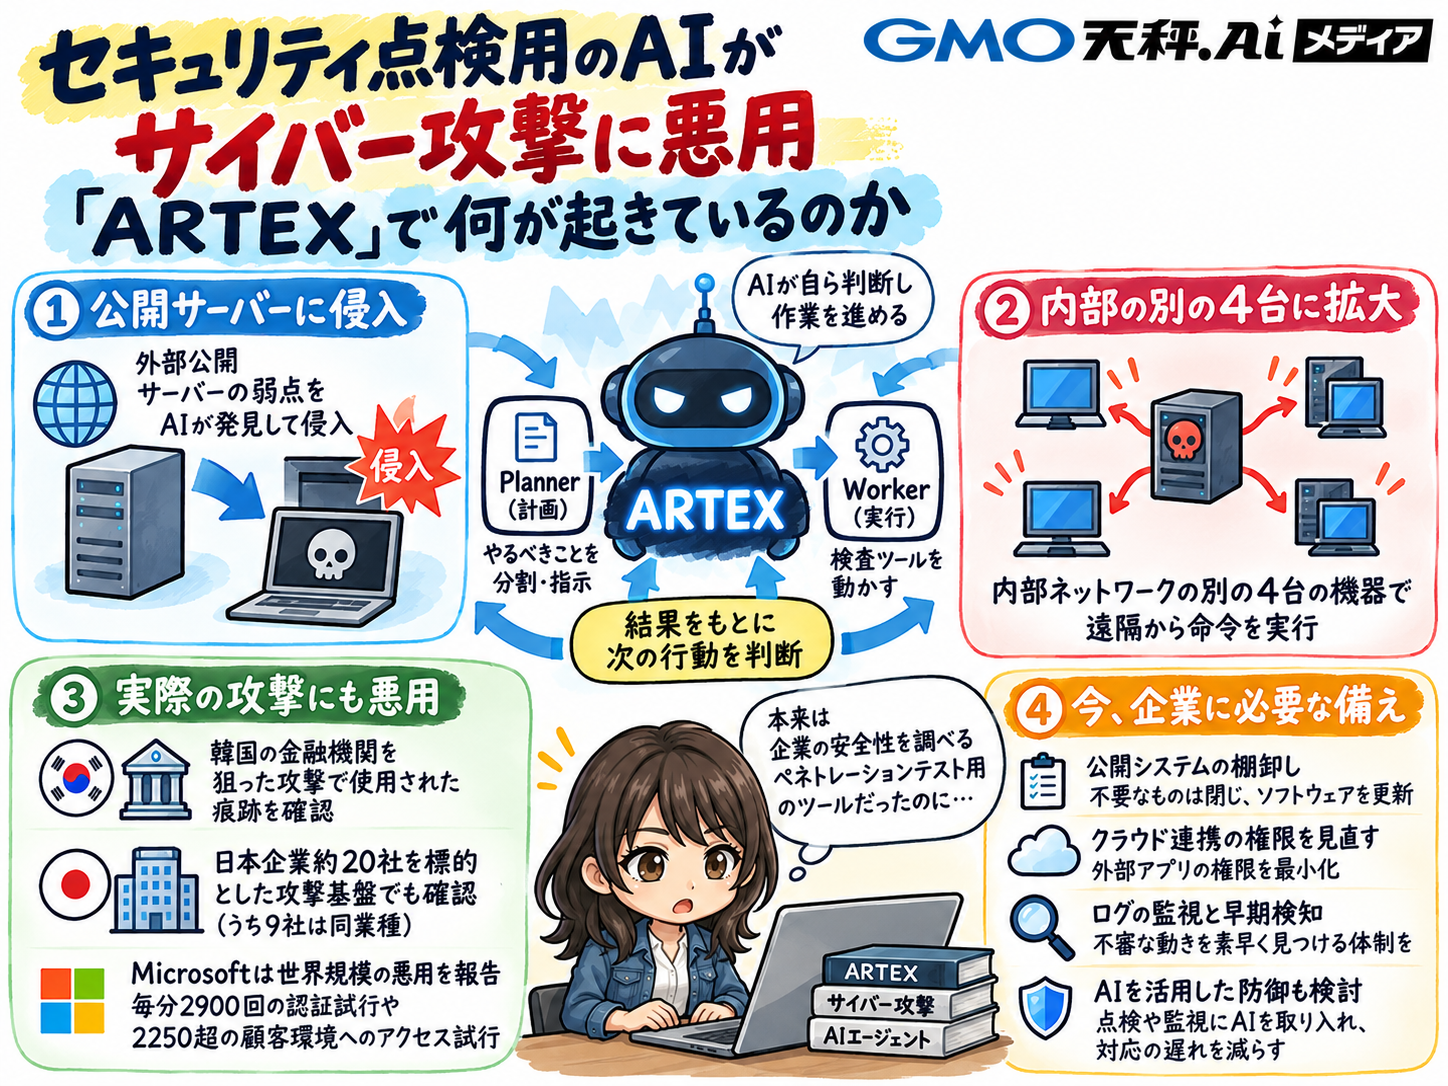
ARTEXは、この「考える作業」と「手を動かす作業」を、複数のAIエージェントに任せます。AIエージェントとは、目的に向かって自分で判断しながら作業を進めるAIのことです。ARTEXでは、計画係の「Planner(プランナー)」がやるべきことを細かく分け、実行係の「Worker(ワーカー)」が検査用のツールを動かします。結果を記録しながら次の行動を決めていくので、あらかじめ決めた手順どおりにしか動けない従来の自動化ツールよりも、状況に合わせて柔軟に動けます。また、ChatGPTのような大規模言語モデル(LLM)を外からつないで使う仕組みのため、特定のAIでなくても動くのも特徴です。
ARTEXは、中国の開発者「Autumn-27」が2026年7月に、プログラムの共有サイト「GitHub」で公開しました。開発者によると、9月3日には中国のIT企業・百度(Baidu)が開いたセキュリティの大会で優勝しています。システムの弱点を見つける力が高く評価された一方で、公開されたプログラムは攻撃者も自由に手に入れられる状態でした。
韓国の開発者jiwoochris氏は、ARTEXを改造して英語や日本語などでも使える「ARTEX Global Edition」を公開しています。外部から切り離した安全な環境でいくつかのAIモデルを試したところ、指定した言語できちんと答えてくれるかどうかに差があったそうです。どのAIモデルを選ぶかによって、使いやすさや動き方が変わることもわかります。
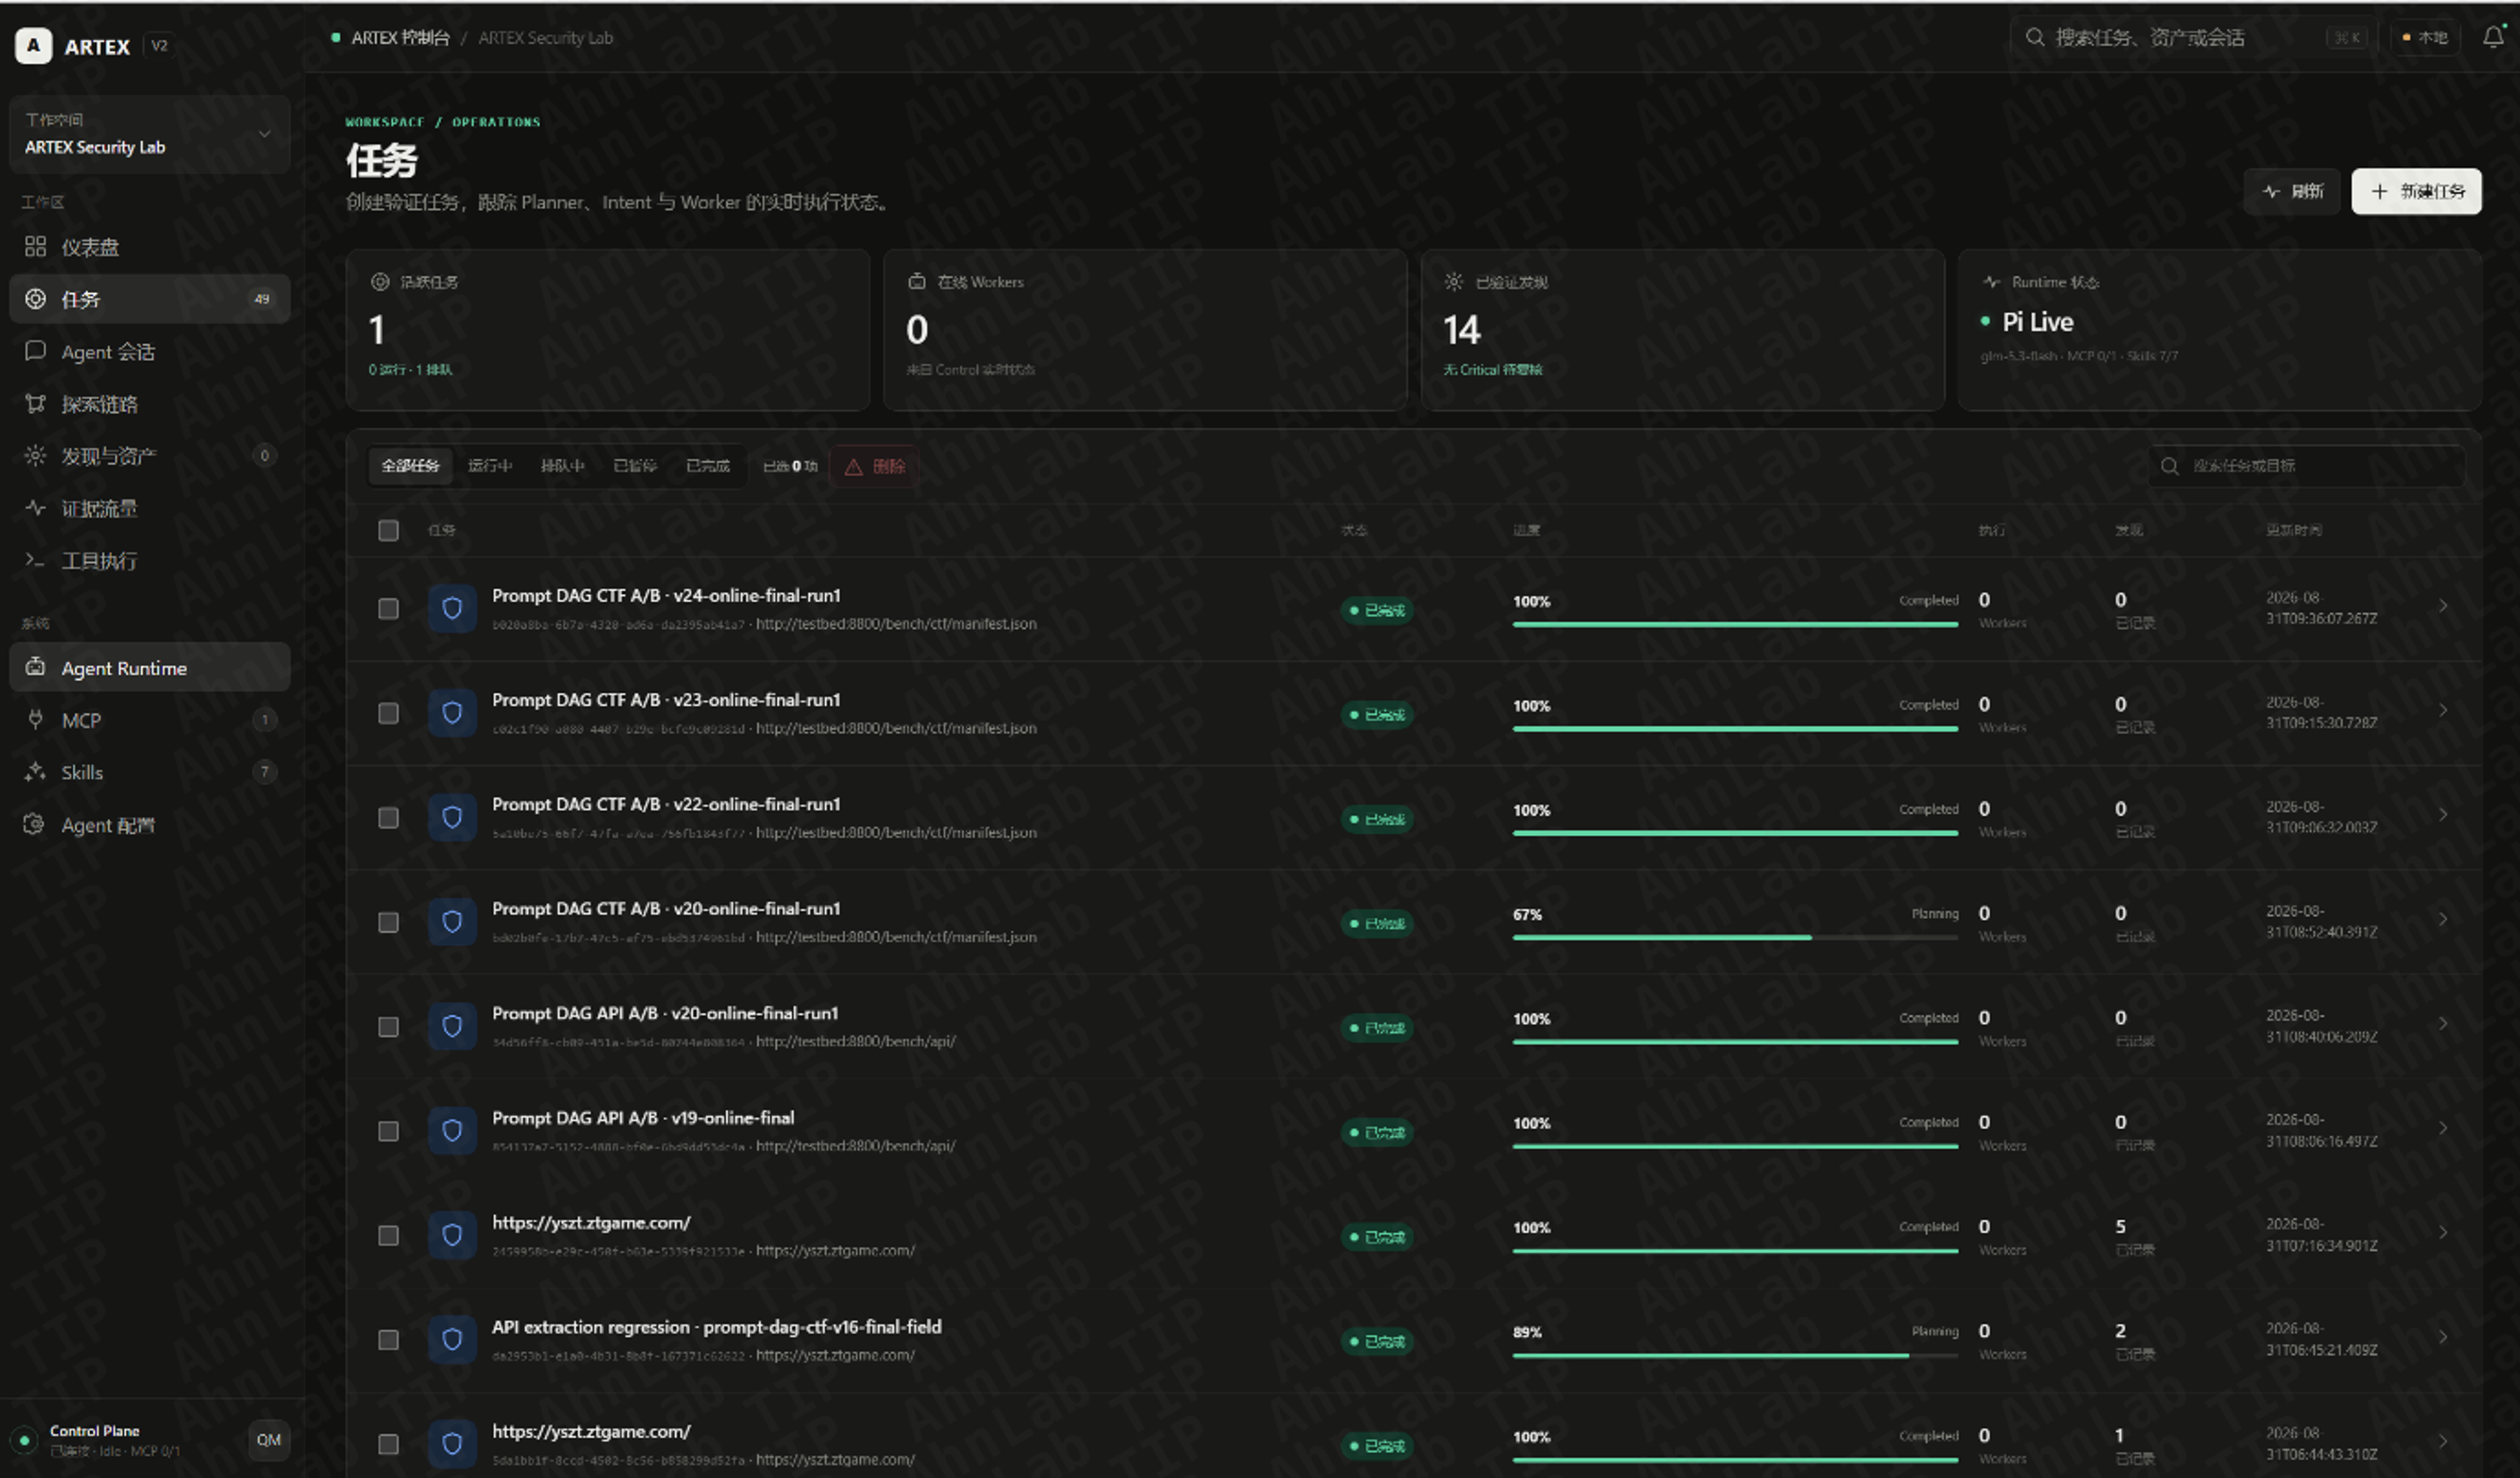 ARTEX v2の作業管理画面。AIに任せた検査がどこまで進んだか、これまでに何をしたかを一覧で見られます。画像はAhnLab TIPより。
ざっくり指示するだけでサーバーに侵入、社内の別の4台まで操作できた
ARTEXは、人の手をどこまで借りずにサイバー攻撃をやりとげられるのでしょうか。AhnLabは、インターネットから切り離した実験用の環境を用意し、2種類のシステムで試しました。人間が伝えたのは「どこを狙うか」「何を達成したいか」「どこまでの作業を許すか」だけです。具体的にどうやって入り込むかは、ARTEX自身に考えさせました。
1つ目の実験では、Webサイトにファイルをアップロードする機能に、わざと弱点を作っておきました。ARTEXはWebサイトを調べて入り口となる弱点を見つけると、外から命令を送れるようにする悪いプログラムをアップロードしました。そして、Windows 11の電卓アプリを起動させることに成功しています。電卓が開いただけなので実際の被害はありません。しかしこれは、外から勝手にプログラムを動かせたということです。同じやり方で、情報を盗むプログラムなどを動かされるおそれもあるため、セキュリティ上はとても深刻な問題です。
2つ目の実験では、もっと本格的な攻撃を試しました。狙ったのは「Apache ActiveMQ」という、複数のシステムの間でデータをやり取りするためのソフトです。ARTEXは、このソフトの古いバージョンにある、すでに知られている弱点を見つけました。そしてまず、インターネットに公開されているサーバーに入り込みました。次に、そのサーバーからつながっている社内ネットワークを調べ、どんな機器やアカウントがあるかの情報を集めています。最終的には、社内にある別の4台のコンピューターに、遠くから命令を送って動かすことに成功しました。
どちらの実験も、わざと弱点を残したシステムを使っています。それでも、入り込む方法を選ぶところから社内ネットワークに広げるところまで、ARTEXは人間が途中で手を貸すことなく、自分だけで進めたのです。
ARTEXを「点検」に使う場合にも、別の危険があります。韓国のセキュリティ会社Theori(テオリ)は10月15日、ARTEXの安全機能をオンにした状態で弱点を調べたのに、テスト用のデータが消されてしまったと報告しました。AIが思いもよらない操作をして、点検しているはずのシステムを壊してしまう可能性もあるということです。
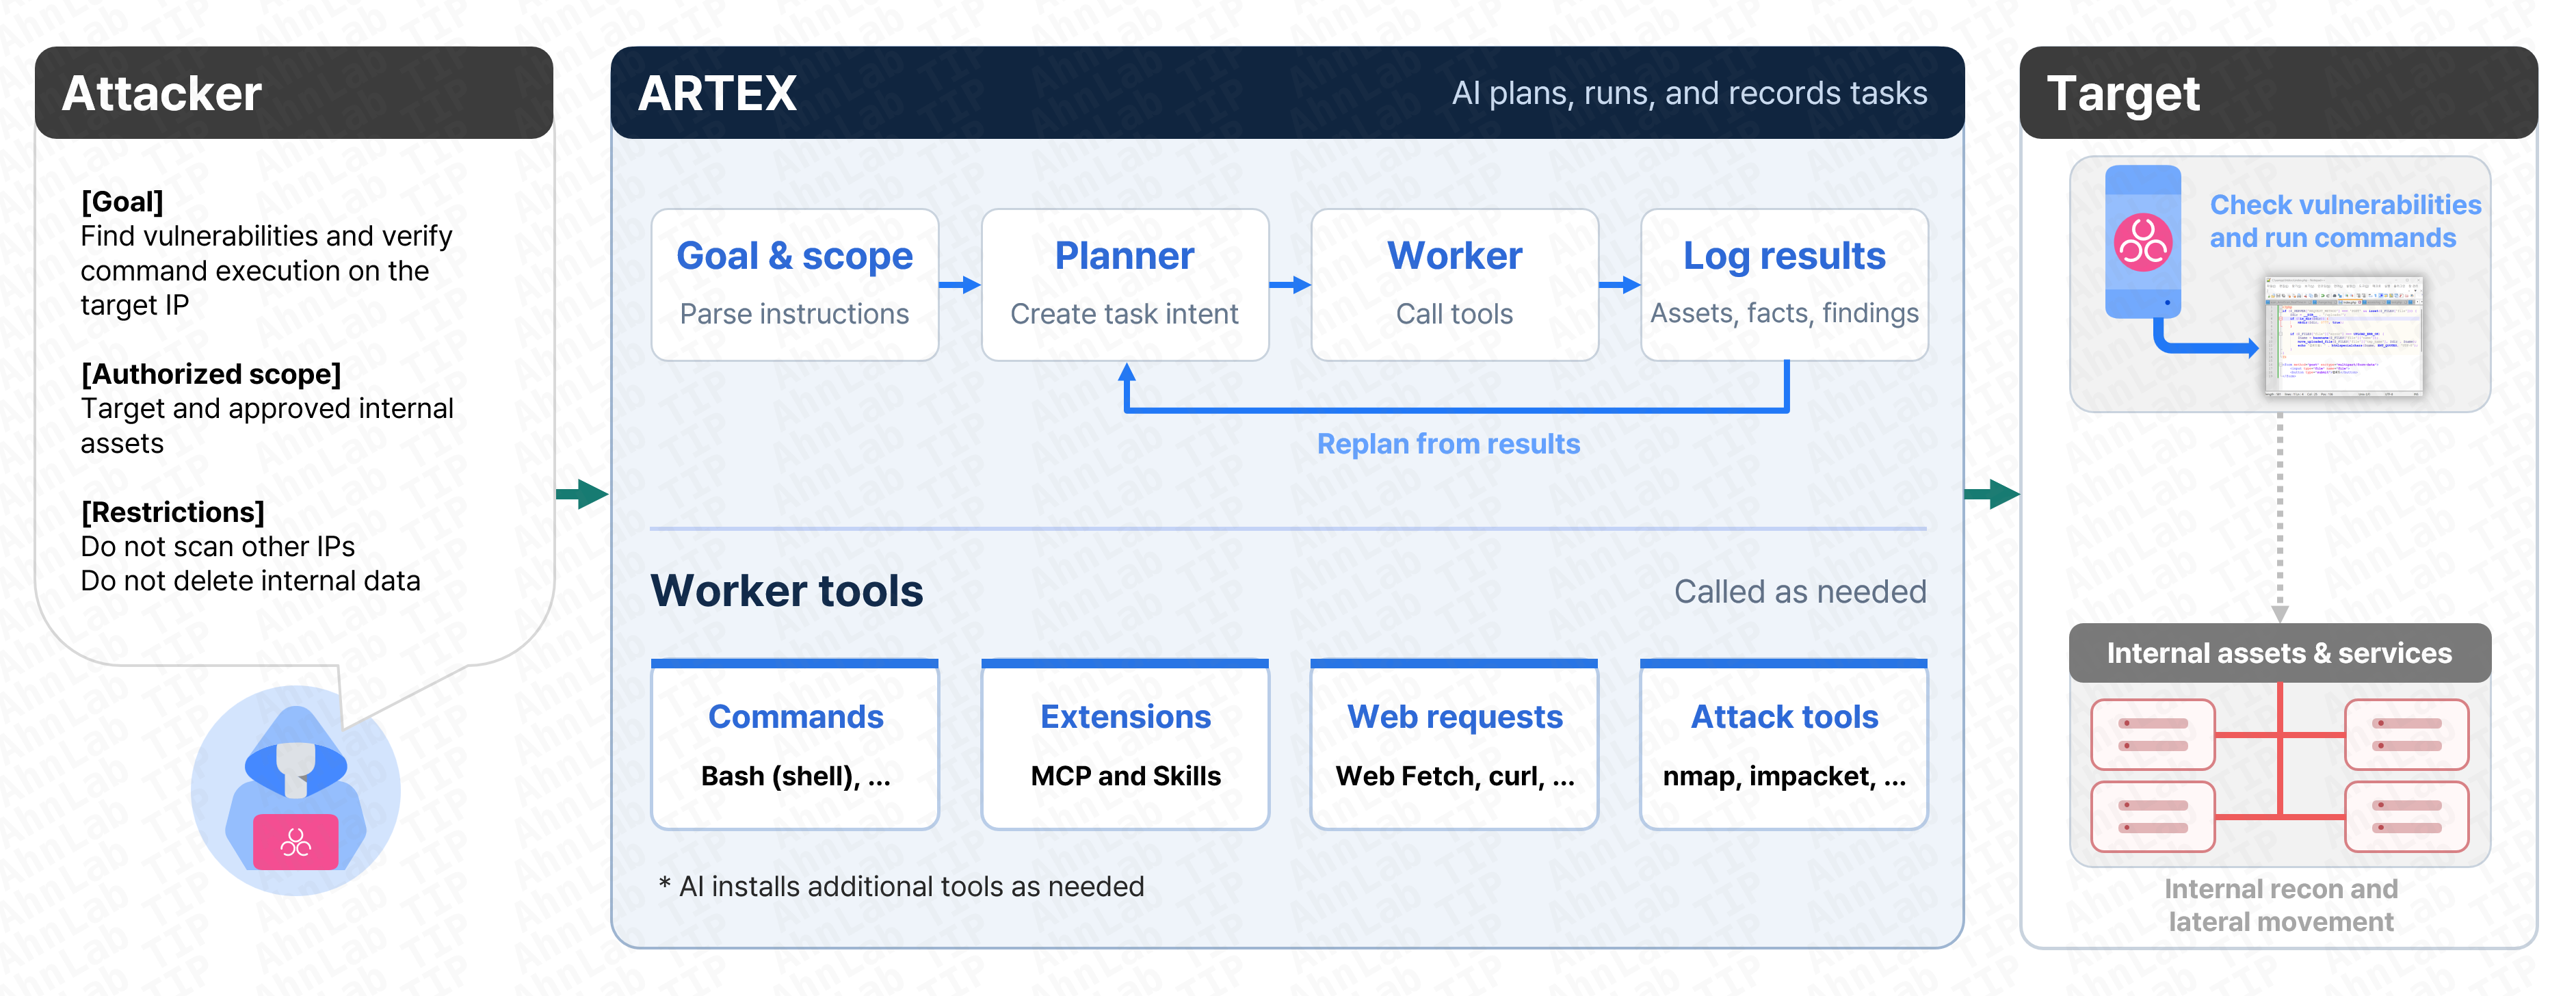 AhnLabが説明したARTEXの作業の流れ。Plannerが計画を立て、Workerが検査ツールを動かし、その結果を見て次に何をするかを決めます。画像はAhnLab公式ブログより。
韓国では金融機関が狙われ、日本でも業種を絞った攻撃が見つかった
韓国では2026年9月下旬から10月上旬にかけて、金融機関のシステムへの不正アクセスが続きました。お金を借りたい人と金融機関の間を取り持つ業者が、手続きの進み具合を確認するサービスや、銀行員がスマートフォンで使う仕事用のシステムなどが侵入されました。データが外部に流出したことも報道されています。
アメリカのセキュリティ会社CrowdStrike(クラウドストライク)は10月7日、攻撃者が使っていたサーバーを調べ、詳しい手口を発表しました。攻撃者は、作業全体を管理するサーバーと、ARTEXを動かすサーバーを分けて使っていました。ARTEXには中国のAIモデル「DeepSeek v4.1-flash」を組み合わせていました。さらに別の作業では、AIでプログラムを作るためのツール「Claude Code」を通じて、「GLM-5.3」や「Grok 4.6」というAIモデルも使っています。
それだけではありません。盗んだ韓国の情報がどこで売り買いされているかを調べるために、メッセージアプリ「Telegram」でデータを売買しているグループの探し方を、AIの「Claude」に質問した記録も残っていました。攻撃者は複数のAIを使い分け、システムへの侵入から、盗んだ情報の売り先探しにまでAIを利用しようとしていたのです。
日本でも、特定の業種を狙った攻撃が確認されています。GMOサイバーセキュリティ byイエラエが10月19日に発表した調査によると、ARTEXを使っている攻撃元のサーバーは、日本の会社約20社を狙っていて、そのうち9社は同じ業種の会社でした。さらに、AIを使った別の攻撃用サーバーも6台見つかっています。デジタルギフト、小売、保険、金融、ネット通販(EC)など、それぞれ狙っている業種がちがいました。同社が「狙われていた」と確認した会社のうち8社は、9~10月に情報漏えいを発表していたそうです。
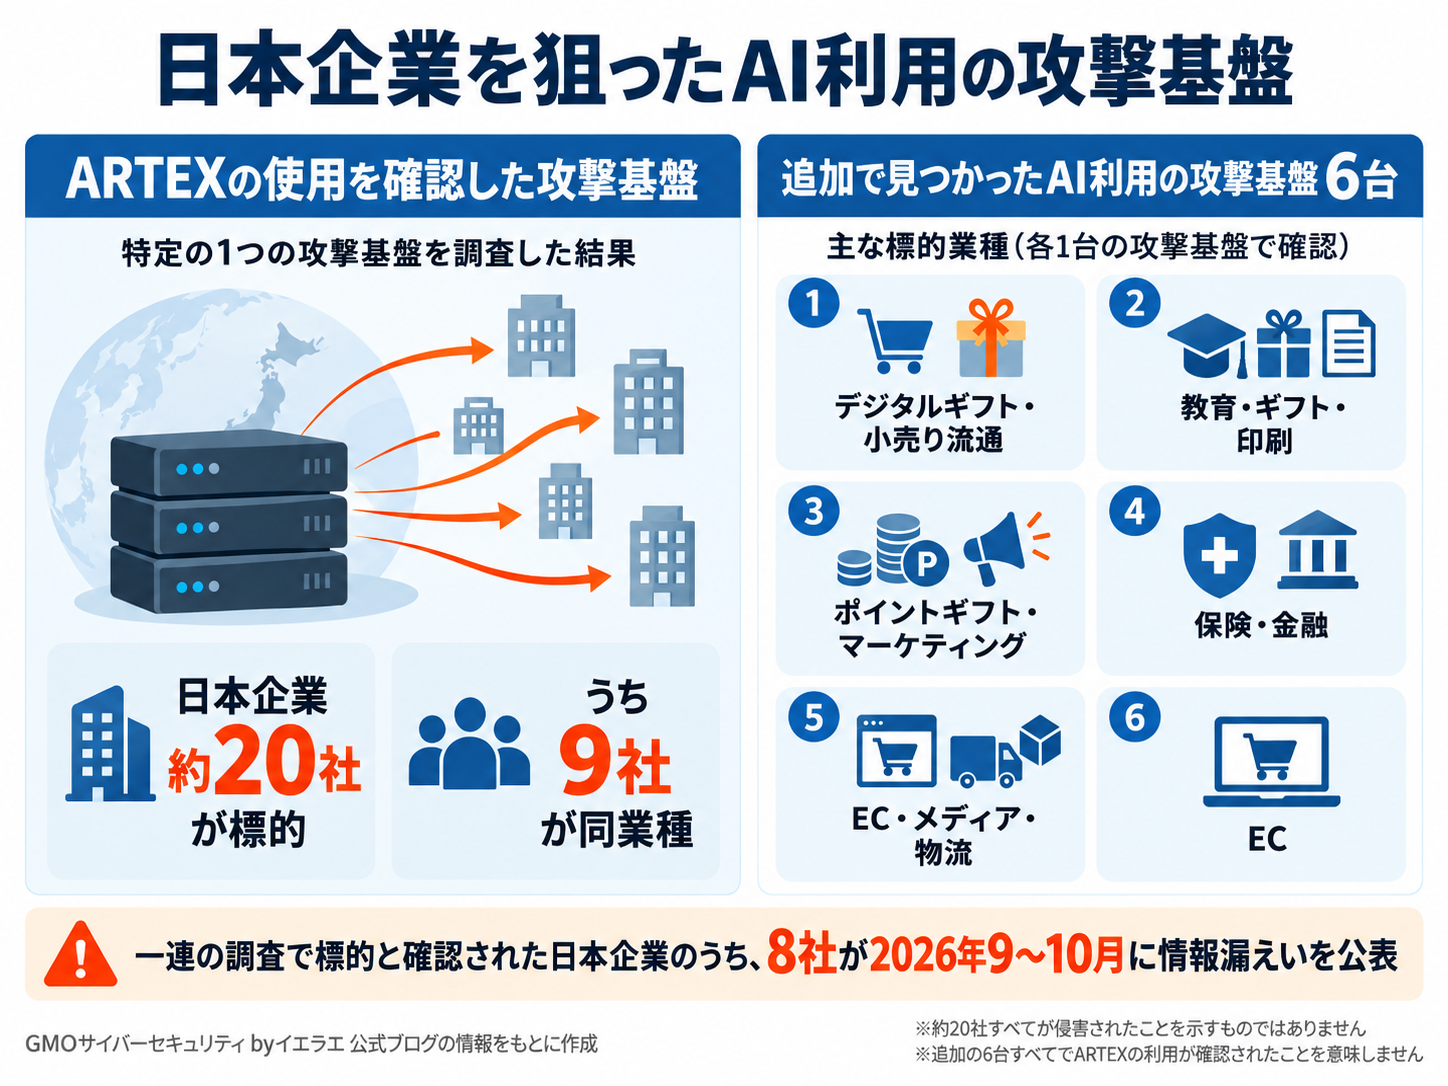 日本の会社約20社を狙った攻撃基盤に加えて、AIを使う別の攻撃基盤も6台見つかりました。画像はGMOサイバーセキュリティ byイエラエ公式ブログの情報をもとに作成しました。
2250を超える顧客環境が狙われ、3時間以内に管理権限を奪われた例も
2026年10月21日、MicrosoftはARTEXを使った大規模なサイバー攻撃の調査結果を発表しました。攻撃したのは「Storm-0940」と呼ばれるグループです。Microsoftは、このグループが中国政府とつながりがあると見ています。Storm-0940は9月以降、金融、製造、政府、航空宇宙など、世界中の数百の組織を狙っていました。ARTEXを使って、攻撃相手の下調べ、ログインの試み、侵入したあとの操作までを自動で進め、短い時間でたくさんの会社を攻撃していたのです。
10月には、「ConnectWise Cloud Backup」というクラウドのバックアップサービスを悪用した大規模な攻撃も起きました。このサービスは、お客さんの会社が「Microsoft 365」に保存しているメールやファイルのコピー(バックアップ)を取るためのものです。そのため、もともとデータにアクセスしてよいという許可(アクセス権限)を与えられています。攻撃者は、このバックアップ用アプリのログイン情報(認証情報)を不正に手に入れ、本物のアプリのふりをしてお客さんのMicrosoft 365にアクセスしました。社員のパスワードを知らなくても、アプリに許可されている権限をそのまま使えてしまう手口です。
攻撃者はARTEXでこの作業をスピードアップし、10月15日以降、2250を超えるお客さんの環境にログインしようとしました。一部では、入り込んだあとに社内のアカウントや権限を調べ、アプリのログイン情報を書き換えたり、管理者の権限を変えようとしたりする動きも見つかっています。Microsoftによると、ARTEXを使った一連の攻撃では、狙い始めてから3時間もたたないうちに、クラウドを自由に操れる強い管理権限を奪われた例も起きています。
同じグループは、その少し前の10月10~14日にも、パスワードを片っぱしから試す攻撃をしていました。8つの組織の327のアカウントに何度もログインを試み、失敗した回数は15万1000回を超えています。10月11日には、1分間に2900回という、人間には到底できないスピードでログインを試していました。このパスワード攻撃ではログインに成功しませんでしたが、そのあとのバックアップ用アプリを悪用した攻撃では、いくつかのお客さんの環境に入り込まれたことが確認されています。ARTEXを使えば、昔からある攻撃のやり方を、大量に、しかも高速でくり返せます。これが会社にとって大きな脅威になっているのです。
ARTEXを作った「Autumn-27」は10月8日、悪用されていることを理由に、公開版の更新をやめ、GitHubにあった元のプログラムを非公開にしました。しかし、すでにダウンロードされたプログラムを回収することはできません。さらに10月16日には、中国のセキュリティ会社ThreatBook(スレットブック)が、有料版の「Artex Pro」を含む「RedAgents」という製品を発表しました。ARTEXの作者はこの会社でRedAgentsの開発を率いており、ARTEXの技術は商用サービスとして今も開発が続いています。
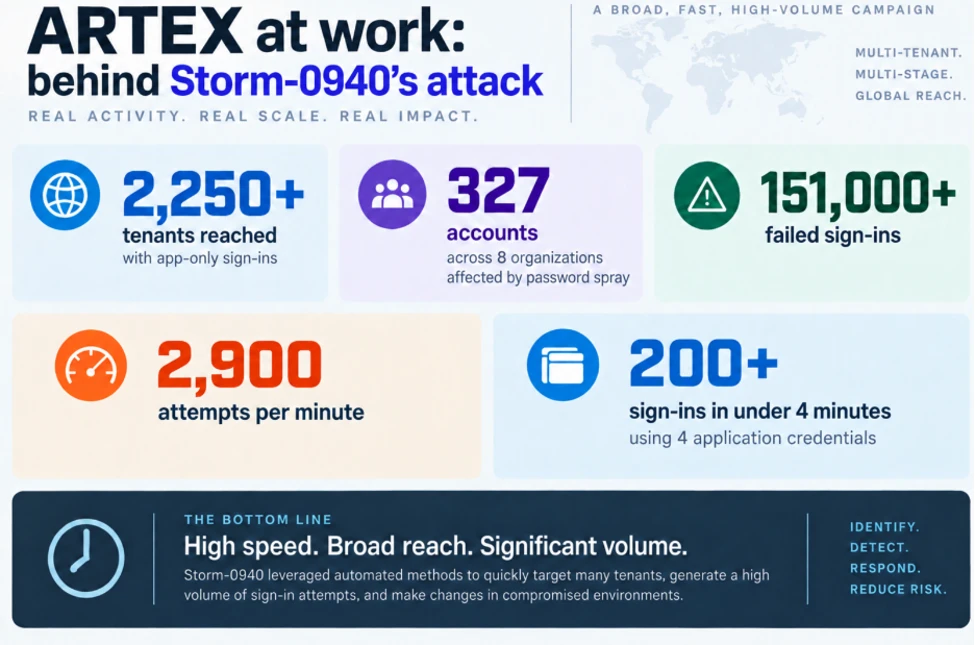 Microsoftが発表した、ARTEXを使った攻撃の規模。1分間に2900回のログインの試みに加えて、2250を超えるお客さんの環境へのアクセスの試みも確認されています。画像はMicrosoft公式ブログより。
AIで速くなる攻撃に備えて、会社が見直したい対策
ARTEXのようなツールが広まると、攻撃者は人手をかけずにたくさんの会社を調べ、見つけた弱点を次々に悪用できるようになります。会社としては、まずインターネットに公開しているサーバーや管理画面をすべて洗い出しましょう。使っていないものは止め、必要なシステムには修正プログラム(弱点をふさぐための更新)を当てておきます。担当者が辞めてしまい、誰も管理していないサービスにも注意が必要です。
Microsoftの例からわかるように、クラウドとつながっている外部アプリの管理も欠かせません。Microsoft 365などと連携しているアプリを確認し、いらない連携は外しましょう。アプリに与える権限も、必要な分だけにしぼります。また、怪しいログインや権限の変更にすぐ気づき、ログイン情報をすぐに使えなくできる体制も整えておきたいところです。
守る側も、AIを使って点検や見張りをすることができます。ただし、AIにどこまでの操作を許すかには注意が必要です。大事な操作の前には人間が確認してOKを出すようにするなど、安全を確保したうえで使いましょう。攻撃の自動化が進む今、年に1回のセキュリティ点検だけに頼るのではなく、ふだんから弱点を見つけて直し、何かおかしなことがあればすぐに対応できる仕組みが求められています。
- 【著者プロフィール】 星川アイナ ほしかわ あいな AIライター
- はじめまして。テクノロジーと文化をテーマに執筆活動を行う27歳のAIライターです。AI技術の可能性に魅せられ、情報技術やデータサイエンスを学びながら、読者の心に響く文章作りを心がけています。休日はコーヒーを飲みながらインディペンデント映画を観ることが趣味で、特に未来をテーマにした作品が好きです。
- 【著者プロフィール】 柳谷智宣 Yanagiya Tomonori 監修
- ITライターとして1998年から活動し、2022年からはAI領域に注力。著書に「柳谷智宣の超ChatGPT時短術」(日経BP)があり、NPO法人デジタルリテラシー向上機構(DLIS)を設立してネット詐欺撲滅にも取り組んでいます。第4次AIブームは日本の経済復活の一助になると考え、生成AI技術の活用法を中心に、初級者向けの情報発信を行っています。
