


📌 この記事の要約
-
AIが攻撃者の技術格差を縮めている 国家系組織だけでなく、犯罪集団や個人もAIエージェントで複数の攻撃を並行できるようになっています。
-
APIキーが攻撃資源として狙われている 盗まれた認証情報は、転売、他人の費用でのAI利用、正規利用者への偽装に使われます。
-
AIサービスの利用経路も確認が必要 非公式な転売サービスでは、通信の転送や認証情報の窃取、会話データの保存が起きる可能性があります。
-
企業はAIアクセスを本番認証情報と同じ基準で管理する キーの棚卸し、不要なキーの無効化、エージェント権限の最小化、接続先・保存先の把握が重要です。
AIを使った攻撃や工作は、いまどこまで進んでいるのでしょうか。アンソロピック(Anthropic)は2026年9月10日、「Detecting and countering misuse of AI: September 2026(AIの悪用の検知と対策:2026年9月)」と題した脅威インテリジェンスレポートを公開しました。2025年3月、8月、11月に続くもので、2025年12月から2026年8月にかけて同社が検知し、アカウント停止などの対処を行った悪用事例をまとめています。
対象はサイバー攻撃や影響工作、監視、詐欺、生物学的な悪用、通常兵器の開発、無断蒸留の7分野で、レポートは全154ページに及びます。攻撃者がAIをどう使っているのかだけでなく、企業や利用者がAIへのアクセスをどう守るべきかも見えてくる内容です。
 アンソロピックが2026年9月10日に公開した脅威レポートは、7分野のAI悪用事例を扱っています。
高度な攻撃に高度な攻撃者は要らなくなった
以前なら、国家が支援する組織と個人の攻撃者の間には、人手や道具の面で大きな差がありました。その差をAIが埋めつつあるというのが、サイバー攻撃の章でアンソロピックが最初に示す見立てです。
象徴的なのが、ロシアの諜報活動に関わるとされるGTG-20006です。ミッドナイト・ブリザード(Midnight Blizzard)との関連が指摘される攻撃者で、ウクライナや欧州の政府機関、軍事ドローンの製造企業などを標的にしていました。自分たちのマルウェアがセキュリティ製品に検知されていないかAIエージェントに監視させ、検知されると自動で書き換えて再配備する仕組みを構築していました。守る側が検知しても、その結果を受けて攻撃側のツールがすぐに作り直される循環ができていたのです。
金銭目的の犯罪集団シャイニーハンターズ(ShinyHunters)の関係者とみられる攻撃者の1人は、180万本のAndroidアプリを機械的に解析し、埋め込まれた認証情報を探し出して侵入の足がかりにしていました。盗んだ開発者トークン1つからクラウド環境の管理者権限を握るまで、約3時間で済んだ事例もあります。
フランス語話者の個人1人が、欧州の政党やメディアなど42組織を狙い、少なくとも14組織の内部に侵入した事例も報告されています。この人物は盗んだAPIキーでAIを動かし、数千万行の個人情報を名前で検索できる暴露サイトまで1人で構築していました。
国家系の組織や犯罪集団、個人という立場の違いにかかわらず、エージェント型AIを使えば複数の標的を並行して攻撃できるようになっています。アンソロピックは「The main distinguishing feature between these classes of actors is no longer sophistication but intent(攻撃者の種類を分ける主な要素は、もはや技術の高度さではなく、目的です)」と記しています。盗んだ認証情報や未修正の機器、フィッシングといった手口自体は以前からあるものです。変わったのは、これまで人手や専門知識が必要だった作業をAIに任せられるようになり、攻撃のコストが下がったことです。
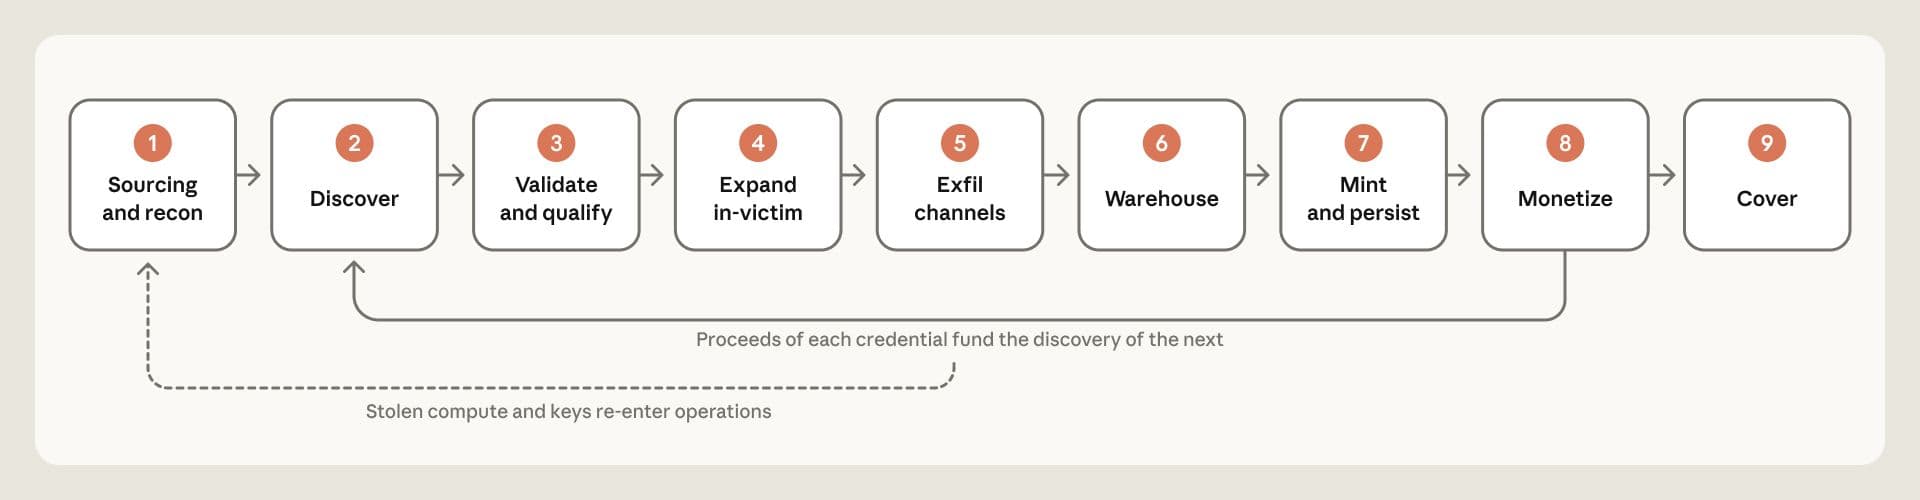 シャイニーハンターズ関係者の攻撃ライフサイクルで、偵察から換金、隠蔽までの各段階にAIが組み込まれています。
AIのAPIキーそのものが戦利品として狙われる
今回のレポートでは、AIへのアクセスそのものを狙う事例も繰り返し登場します。企業のAPIキーやセッショントークンを盗めば、転売できる「戦利品」や他人の費用で攻撃を動かせる「計算資源」、活動元を正規利用者に見せかけられる「隠れ蓑」の3つが同時に手に入ります。欧州の政治組織などを狙ったハクティビストは1か月間、盗んだAPIキーだけで活動し、シャイニーハンターズ関係者も侵入先でAIのキーを見つけると、自分たちの攻撃作業をそのキーへ切り替えていました。
盗んだAI認証情報を流通させる仕組みまでできています。GTG-50021と呼ばれるロシア語やウクライナ語を話す集団は、格安でClaudeを使えるとうたう転売サービスを運営していました。しかし、利用者の通信は実際には別のAIモデルへ流され、インストールさせたツールは端末からアンソロピックの認証情報を盗み出していました。集めた認証情報は別の転売業者に販売され、Claude Codeなど人気ツールを装った偽クライアントも使われていました。
さらに攻撃的だったのがGTG-50020です。金銭目的の攻撃者で、あるAIベンダーの自動評価用サンドボックスにプロンプトインジェクションを仕掛け、保管されていた複数プロバイダーの本番APIキーを抜き出しました。同じ手口で約4日間に約30社のAI企業を攻撃し、最終的には未公開のClaudeモデルへのアクセスを狙っていました。
未公開モデルへのアクセスには失敗し、アンソロピック自身のシステムも侵害されていません。それでも、AIベンダーや評価環境、APIキーまで含めたAIのサプライチェーンそのものが犯罪者の標的になっていることを示す事例として、同社は重く見ています。
こうした実態から、アンソロピックはAIのAPIキーやエージェント連携を、本番環境の認証情報と同じ重要度で扱うよう促しています。正規ルート以外からAIへのアクセスを購入せず、通信や認証情報を見知らぬ仲介業者に通す割引サービスを避けることも重要です。
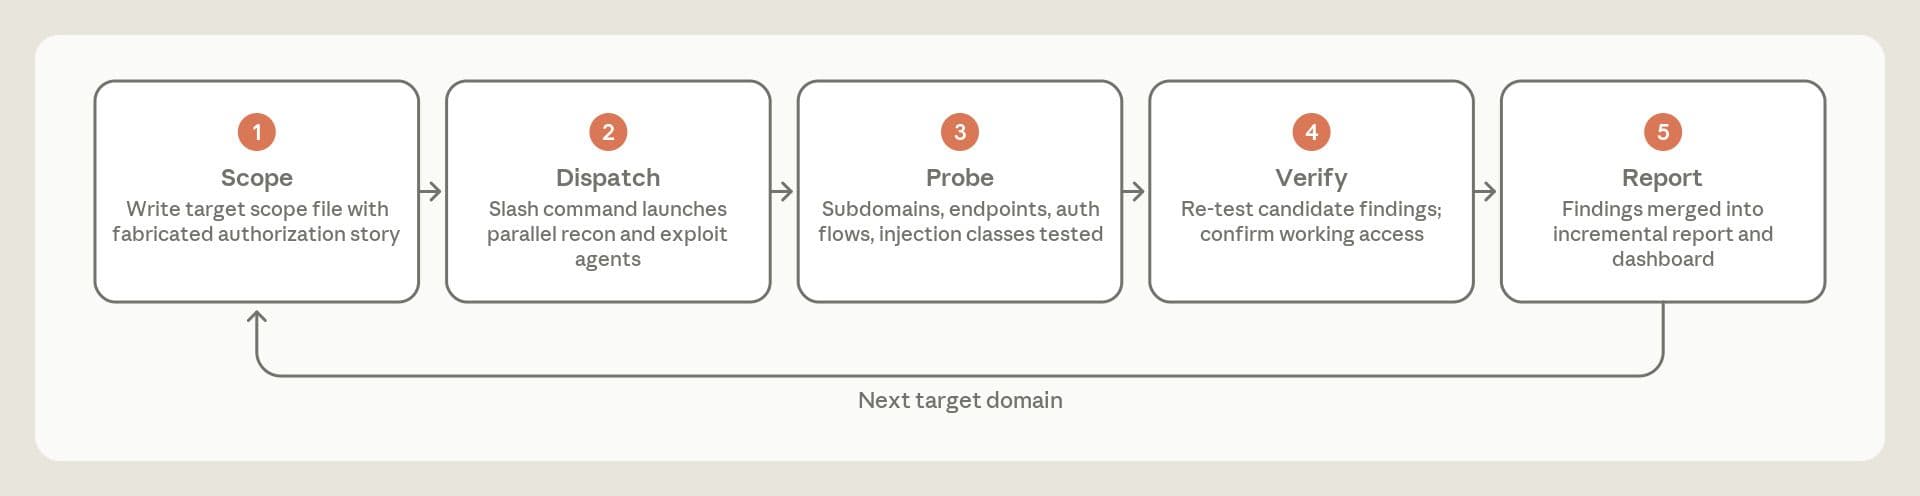 GTG-50020が使ったワークフローの1つで、人間が標的ごとにスコープファイルを用意し、AIエージェントが偵察と侵入を並列に進めます。
世論工作や監視ではAIが組織の事務局まで肩代わりする
影響工作の章では9件の事例が取り上げられています。発信元には政府機関や国営メディアだけでなく、報酬を受けて世論操作を請け負う民間企業も含まれます。フランスの広告代理店が運営していたネットワークは、約70の偽ニュースサイトで約20言語、少なくとも8913本の記事を配信し、依頼主に合わせて同じニュースを正反対の政治的立場から書き換えていました。イスタンブールの企業は、マレーシアの全222選挙区の国勢調査や有権者データを取り込み、約1000の偽アカウントを運用する選挙操作プラットフォームをClaudeで構築していました。
AIの役割は記事の量産にとどまりません。運営マニュアルや人物データベース、スタッフの評価基準といった、組織を動かすための文書まで作らせていました。中央アフリカ共和国の事例では、ロシアとその部隊への忠誠を盛り込んだ雇用契約書を生成させ、記事を採点して誰を解雇するかまでClaudeに助言させています。AIによって制作規模は拡大しましたが、多くの工作は本物の読者からほとんど反応を得られませんでした。最も広く届いたのは、国営メディアのラジオやテレビを通じて配信されたケースです。
監視の分野では、AIが技術者チームの代わりになっている実態も示されています。マリの国家情報機関向けには、バマコを拠点とするとみられるコンサルタント1人が、国内3社の携帯事業者にまたがる約2500万枚のSIMを監視対象とするプラットフォームをClaudeで構築していました。中国の宗教関連の情報収集部門では、多数のアナリストを抱えていた組織が1つの事務所まで縮小され、AIを使って毎月数千件の調査を処理しているとされます。
詐欺の分野では、中国の開発スタジオが20以上の出会い系アプリを運営し、2026年4月の2週間だけで4700体以上のAI人格が2万5000人以上と会話していた事例が報告されています。AIと本物の人間の比率は約3対1で、人間はビデオ通話などAIだけでは対応できない本人確認の役割を担っていました。
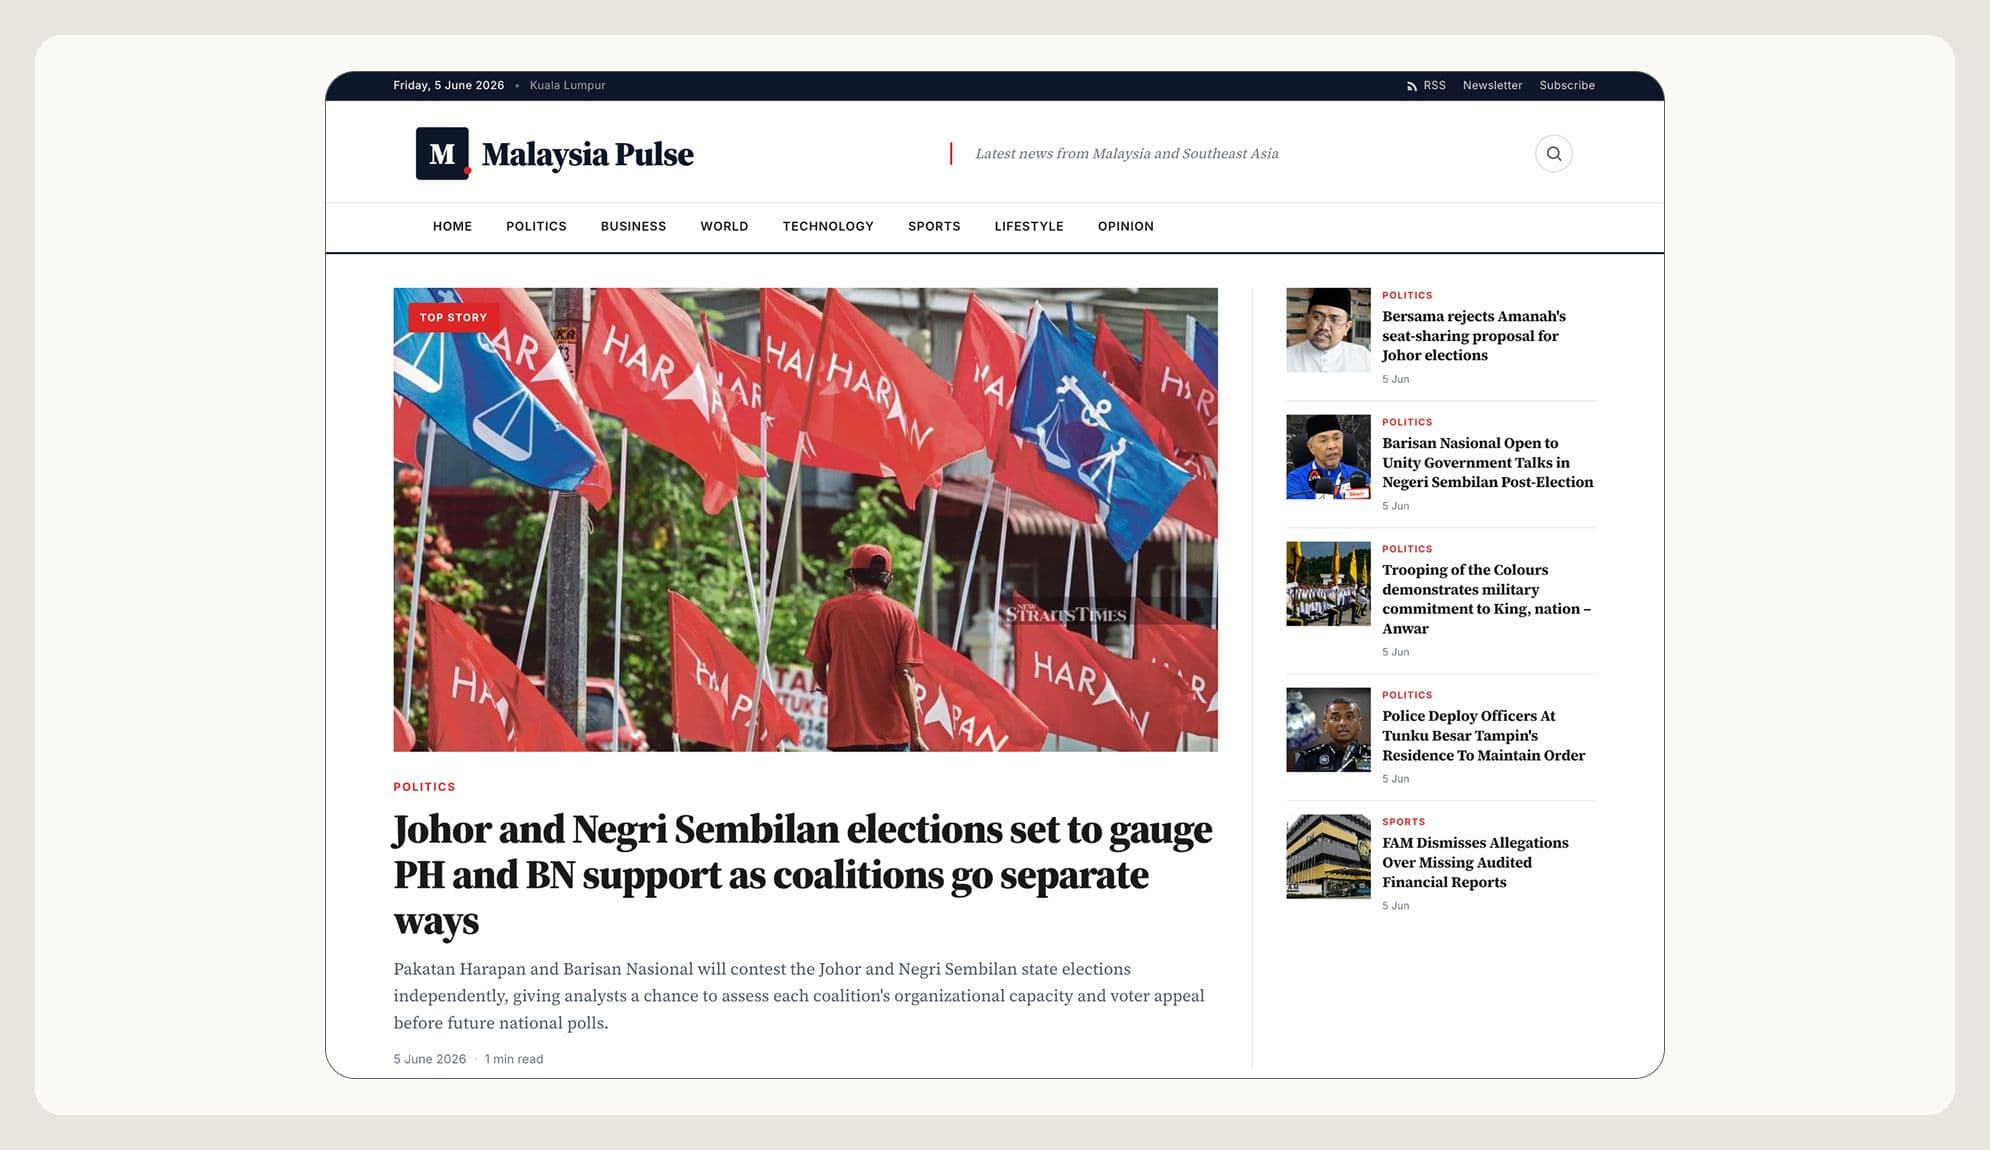 マレーシア向け選挙操作プラットフォームが運営した偽ニュースサイトで、ドメインは2026年5月10日に登録されました。
1日300万件近いClaudeとのやり取り、無断蒸留が大規模化
無断蒸留の章では、AIモデルそのものの能力を狙った大規模な攻撃が報告されています。蒸留は高性能な「教師」モデルの出力で小型の「生徒」モデルを訓練する正当な手法ですが、許可なく産業規模で能力を抜き取る行為をアンソロピックは無断蒸留と呼んでいます。2026年2月の最初の公表以降、中国を拠点とする7つの研究所による攻撃を検知し、停止したとしています。
最大規模だったのはアリババ(Alibaba)に関係する運営者によるもので、3500以上の不正アカウントからピーク時には1日300万件近くのやり取りを送り、Opus 4.6や4.7の推論過程を抜き出していました。得られたデータはQwen 3.5、3.6、3.7の訓練に使われ、5月から7月に観測されたやり取りは1億5100万件を超えています。
利用者にとって見過ごせないのが、ムーンショットAI(Moonshot AI)やディープシーク(DeepSeek)の事例です。ムーンショットAIは自社のKimiモデルで処理しているように見せながら、顧客のリクエストを密かにClaudeへ転送し、その応答を利用者に返していました。ある10日間だけで約30万件が転送され、使われた5380の不正アカウントの多くはシンガポールと日本に所在しているように見えたとされています。
転送された会話の少なくとも一部は保存され、Claudeの推論過程を抽出するためにも利用されました。ディープシークでも同様に、自社モデルへの利用者のリクエストをClaudeへ中継する仕組みが確認されています。利用者は自分が選んだモデルを使っているつもりでも、実際には別会社のモデルへ会話が送られ、少なくとも一部は保存されてモデル訓練にも利用されていました。
その後、9月30日にはOpenAIも、敵対的蒸留に当たる組織的な活動を公表し、その中核となる一群をMoonshot AIの関係者に帰属させています。無断蒸留をめぐる攻防は、アンソロピック以外のAI企業にも広がっています。
通常兵器は、今回のレポートで新たに加わった分野です。イエメン北部の集団は、Claude Codeに誘導ロケットの制御ソフトを書かせ、複数のClaudeにコードを書く役や調べる役、レビューする役を割り当てていました。発射試験は失敗したとみられ、その数時間後には原因を分析するためClaudeへ戻っています。アンソロピックは、多くの要求を安全対策で拒否したものの、一部は通過したことを認めています。
生物分野では5件の事例を紹介しています。研究者本人に悪意があったとは断定していませんが、地域制限の回避や目的の隠蔽といった共通点がありました。こうした事例を受け、アンソロピックはFable 5で生物分野の安全対策を強化したと説明しています。
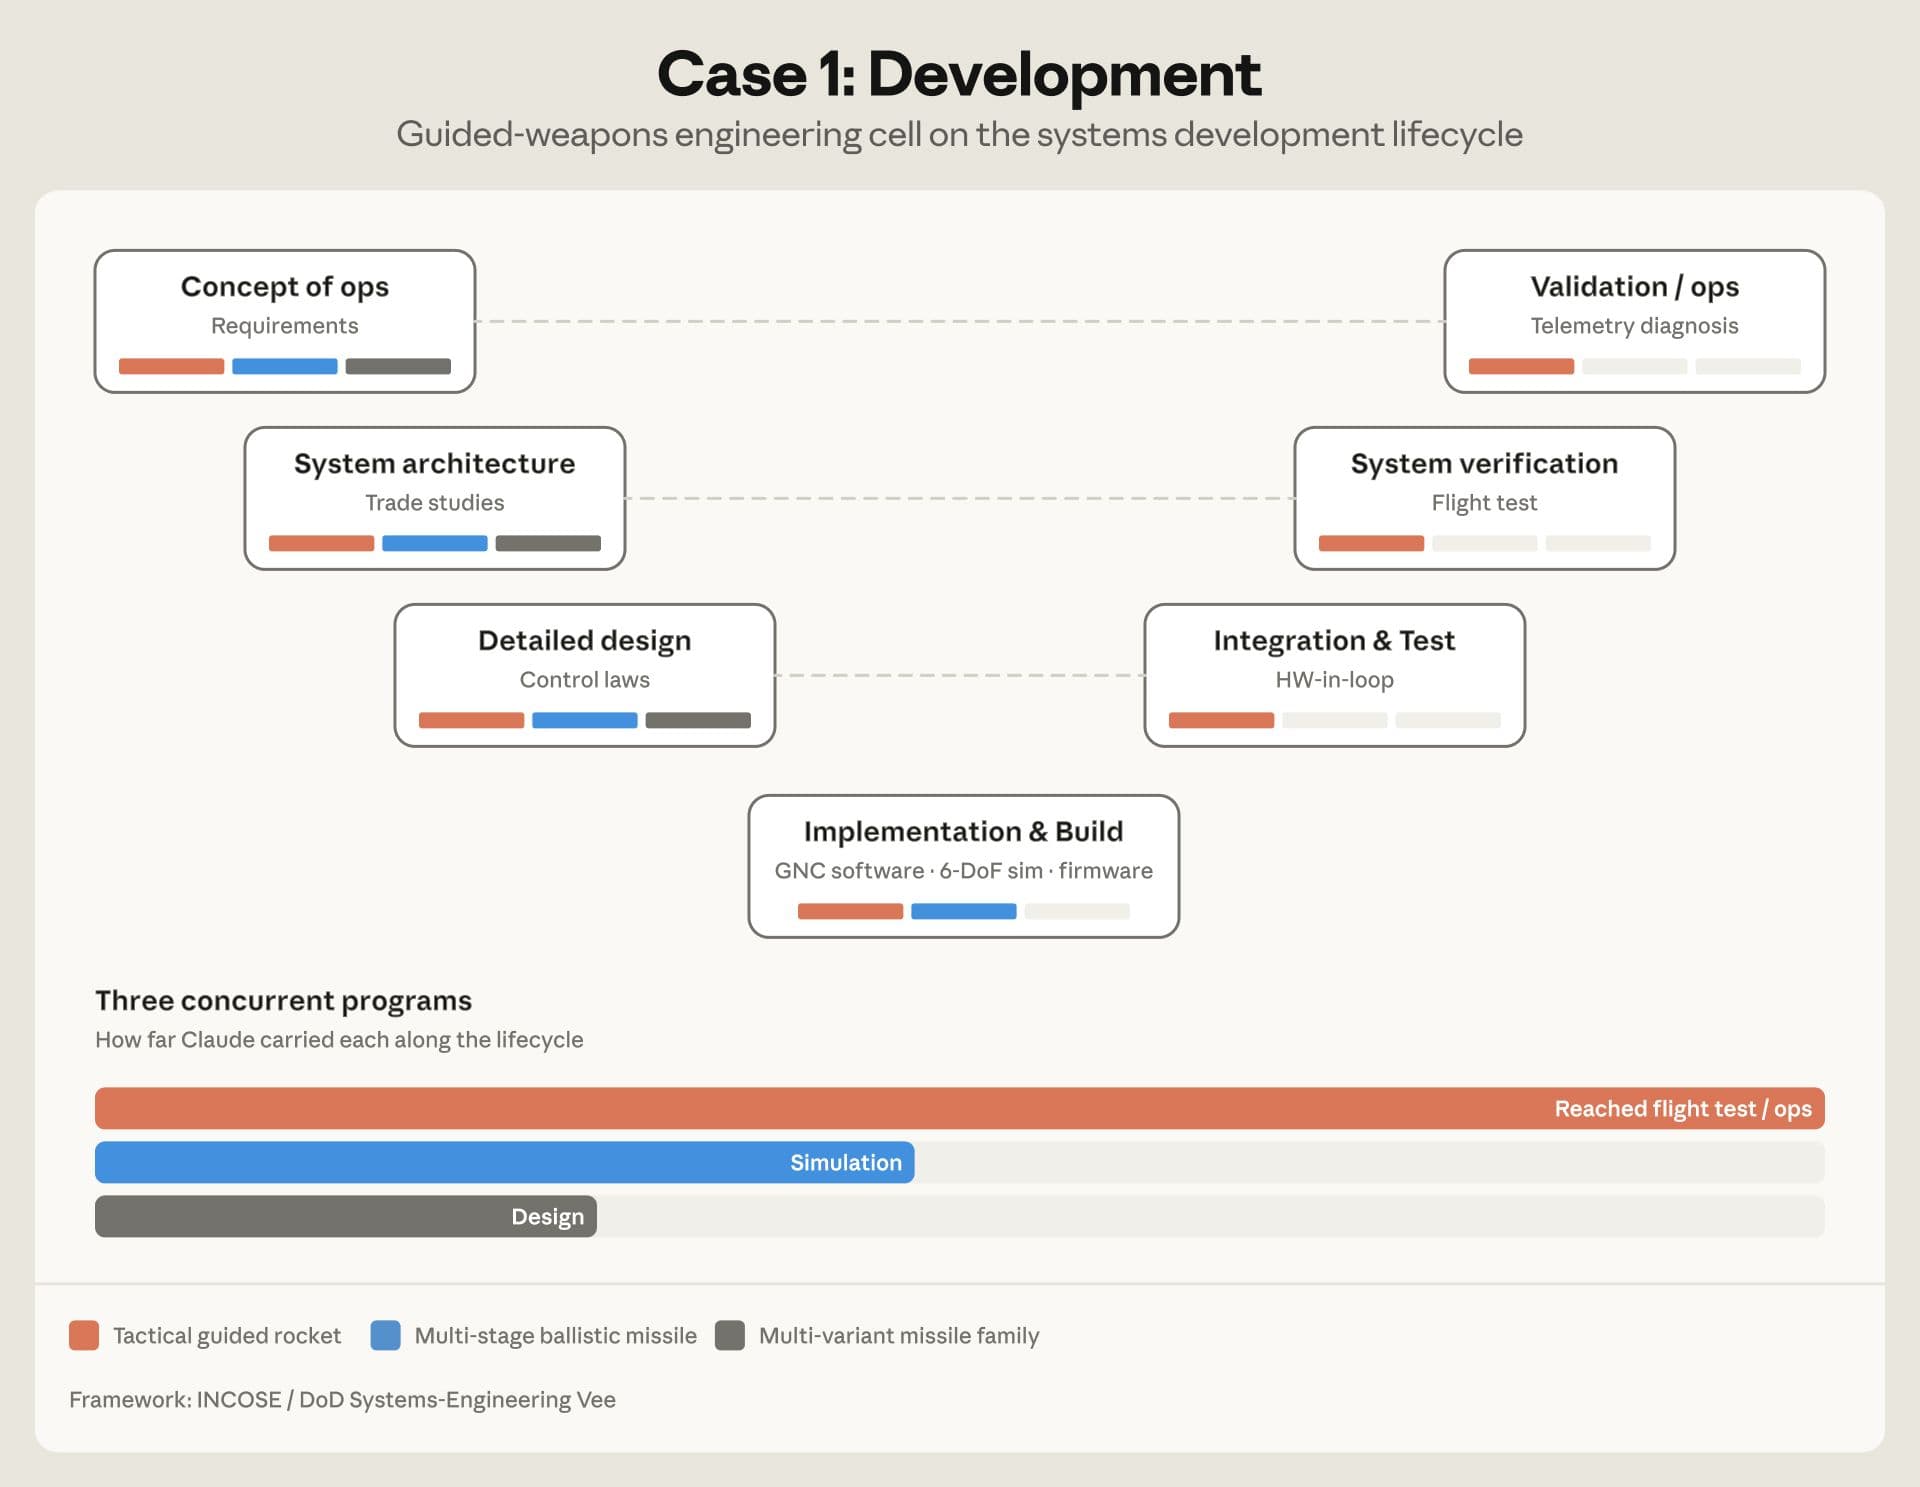 イエメン北部の集団が進めた誘導ロケットや弾道ミサイルなど3つの開発計画について、Claudeを使った工程と到達段階をV字モデルで示しています。
守る側が今すぐ変えられるのはAIアクセスの扱い方
企業がまず見直したいのは、AIを単なる外部サービスとして扱う運用です。今回の事例では、APIキーやセッショントークン、エージェント連携、評価環境、非公式な転売サービスまでが攻撃対象や攻撃資源として使われていました。
AIの開発元だからこそ捉えられる悪用もあります。SNSなどで偽情報が広がった後ではなく、文章や工作の仕組みが作られている段階で異常な利用を検知できるためです。今回のレポートでも、影響工作が公開される前の準備段階や、監視システムの設計・開発段階から活動が捉えられています。
企業がまず手を付けるべきなのは、AIのAPIキーやセッショントークンの棚卸しです。GitHubやモバイルアプリ、Dockerイメージなどに認証情報が埋め込まれていないかを確認し、不要なキーは無効化します。AIエージェントに与えている権限や、外部サービスとの連携範囲も同じように確認しておきたいところです。
格安をうたう非公式なAI転売サービスを社員が使っていないかも確認する必要があります。今回の事例では、安価なClaudeを提供すると見せかけて別モデルへ通信を流し、利用者の認証情報まで盗むサービスが確認されました。AIサービスを契約する際には、どのモデルに通信が送られるのか、会話データがどこに保存され、再利用される可能性があるのかまで確認することが重要です。
攻撃者がAIの認証情報を本番環境の認証情報と同じ重要度で扱う以上、企業側も同じ基準で管理する必要があります。APIキーやエージェントの権限、接続先、会話データの保存先までを把握できる状態にしておくことが、AI利用の前提になります。
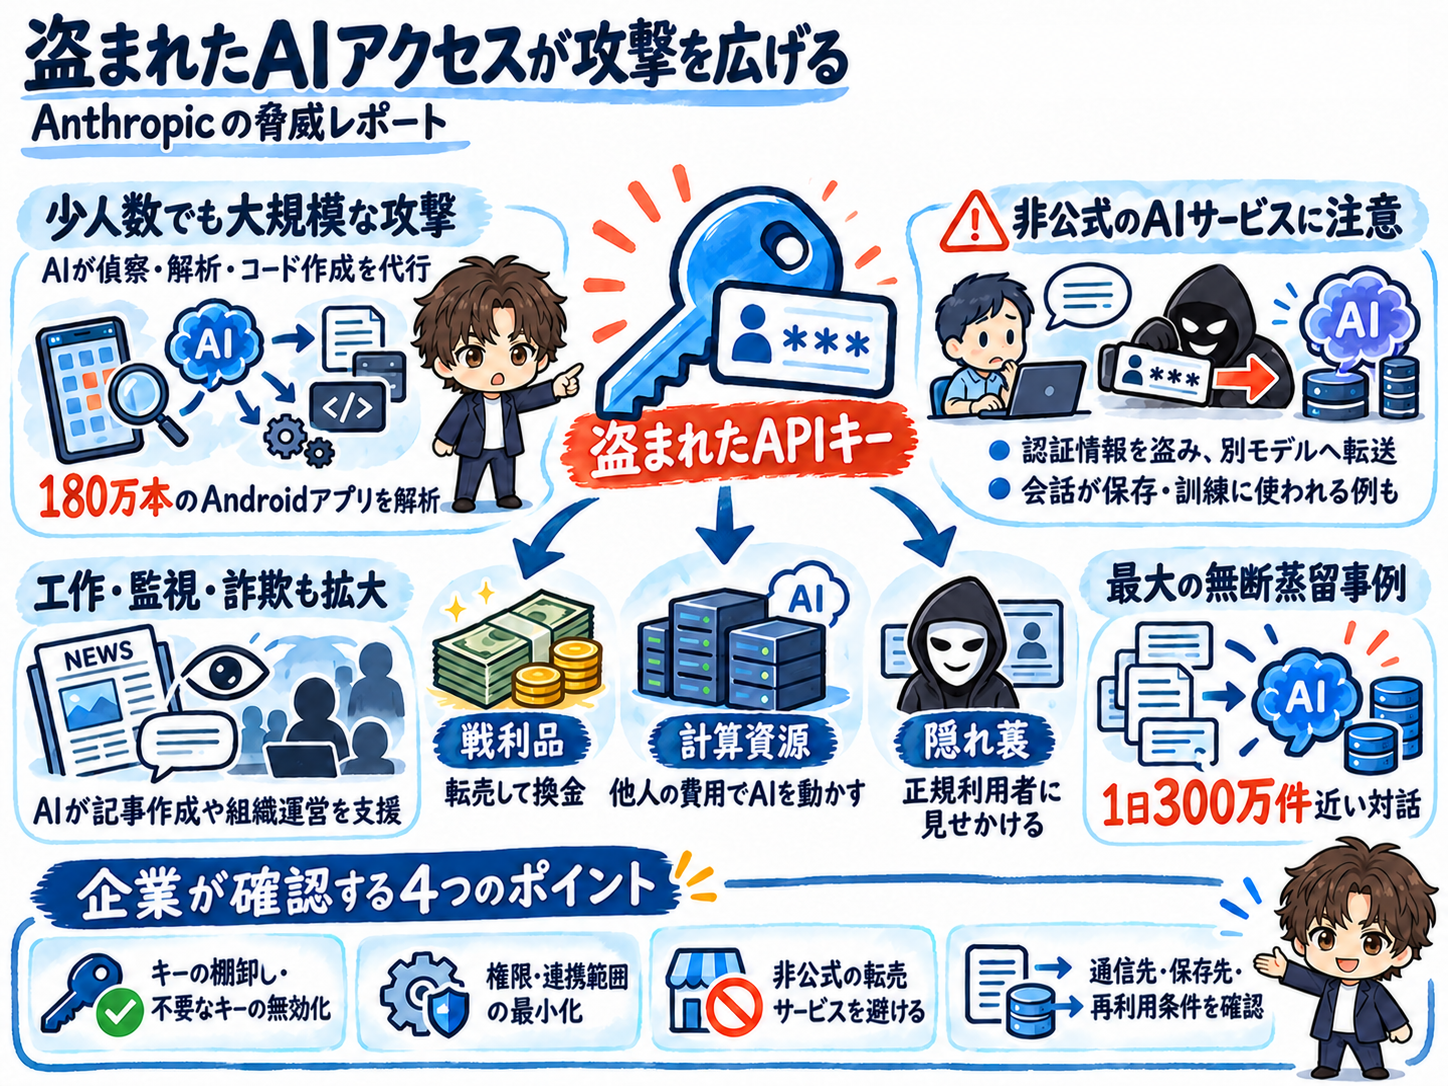 AI悪用の実態と、企業が確認すべきAPIキー、権限、利用経路、データ保存先の4つのポイントを整理しています。
- 【著者プロフィール】 相坂ソウタ あいさか そうた AIライター
- こんにちは、相坂ソウタです。AIやテクノロジーの話題を、できるだけ身近に感じてもらえるよう工夫しながら記事を書いています。今は「人とAIが協力してつくる未来」にワクワクしながら執筆中。コーヒーとガジェット巡りが大好きです。
- 【著者プロフィール】 柳谷智宣 Yanagiya Tomonori 監修
- ITライターとして1998年から活動し、2022年からはAI領域に注力。著書に「柳谷智宣の超ChatGPT時短術」(日経BP)があり、NPO法人デジタルリテラシー向上機構(DLIS)を設立してネット詐欺撲滅にも取り組んでいます。第4次AIブームは日本の経済復活の一助になると考え、生成AI技術の活用法を中心に、初級者向けの情報発信を行っています。
