

📌 この記事の要約
-
ARTEXなどAIツールが日本企業への攻撃でも確認される
米CrowdStrikeは韓国の金融機関への攻撃でAI型侵入テストツール「ARTEX」の悪用を報告。GMOサイバーセキュリティ byイエラエも、日本企業約20社を標的にした攻撃元でARTEXの利用を確認した。 -
数日かかる攻撃作業が数時間、数分に短縮される可能性
Gartnerは、AIエージェントによって人間が数日〜数週間かけていた作業が数時間から数分で済む可能性を指摘。Claude Mythos Previewの実験でも、攻撃コード作成能力の進歩が示された。 -
脆弱性管理を十分に実施できている国内大手企業は30%
防御側の備えには課題が残る。CVEに載らないバージョンの弱点やWAFの回避、公開アプリの裏側を狙うA2B攻撃など、見落としやすい盲点も明らかになっている。 -
Gartnerの7つの緊急対策と、継続的に弱点を減らすCTEM
公開システムの点検やログ調査、不要な個人情報の消去などを提示。中長期的には「CTEM」で弱点の発見から対策までを繰り返し、経営者の関与も求めている。
2026年9月以降、国内企業で大規模な情報漏えいが相次いでいます。カーシェアリングサービス「タイムズカー」では約660万件の会員アカウント情報が流出し、阪急阪神百貨店などで利用される「H2O ID」でも約126万件の会員情報の一部が漏えいしました。個々の事件でAIが使われたかは不明ですが、攻撃者がAIエージェントで侵入を効率化する動きは現実になっています。
10月13日、ガートナージャパン(以下Gartner)は、国内で相次ぐ不正アクセスを受け、企業が取るべき緊急対策を発表しました。16日にはIPA(情報処理推進機構)も被害企業向けの特別相談窓口を開設しています。AIによって攻撃の何が変わり、企業はどこから対策を始めればよいのでしょうか。
 IPAは10月16日、不正アクセスの被害を受けた企業などに初動対応を助言する特別相談窓口を開設しました。画像はIPA公式サイトより。
韓国に続き、日本企業への攻撃でもAIツール「ARTEX」を確認
米セキュリティ企業CrowdStrikeは10月7日、韓国の金融機関を狙った攻撃で、AIエージェント型の侵入テストツール「ARTEX」が使われたと報告しました。攻撃者のサーバーにはARTEXの設定ファイルやAI開発支援ツール「Claude Code」の操作履歴が残されており、攻撃の実態を調べる手がかりになりました。
ARTEXは中国の開発者が公開したオープンソースのツールで、大規模言語モデル(LLM)と連携し、攻撃対象の調査や脆弱性の発見、侵入テストを複数のAIエージェントで自動化します。本来はシステムの安全性を検証するためのものですが、攻撃者にも悪用されてしまいました。
日本でも同じツールの利用が確認されています。GMOサイバーセキュリティ byイエラエは10月19日、日本企業を狙った攻撃元のシステムを調査し、ARTEXが使われていたと発表しました。ある攻撃元は日本企業約20社を標的とし、うち9社が同業種でした。さらに、日本企業を中心に狙う別のAI攻撃用システム6台も発見しています。
調査で標的と確認された企業のうち8社は、9~10月に情報漏えいを公表していました。同社は複数の被害に同じ攻撃グループが関与したと分析していますが、各社の侵入経路やARTEXによる被害の全容が確定したわけではありません。少なくとも、AIを活用した攻撃が日本企業にも向けられていることは明らかになりました。
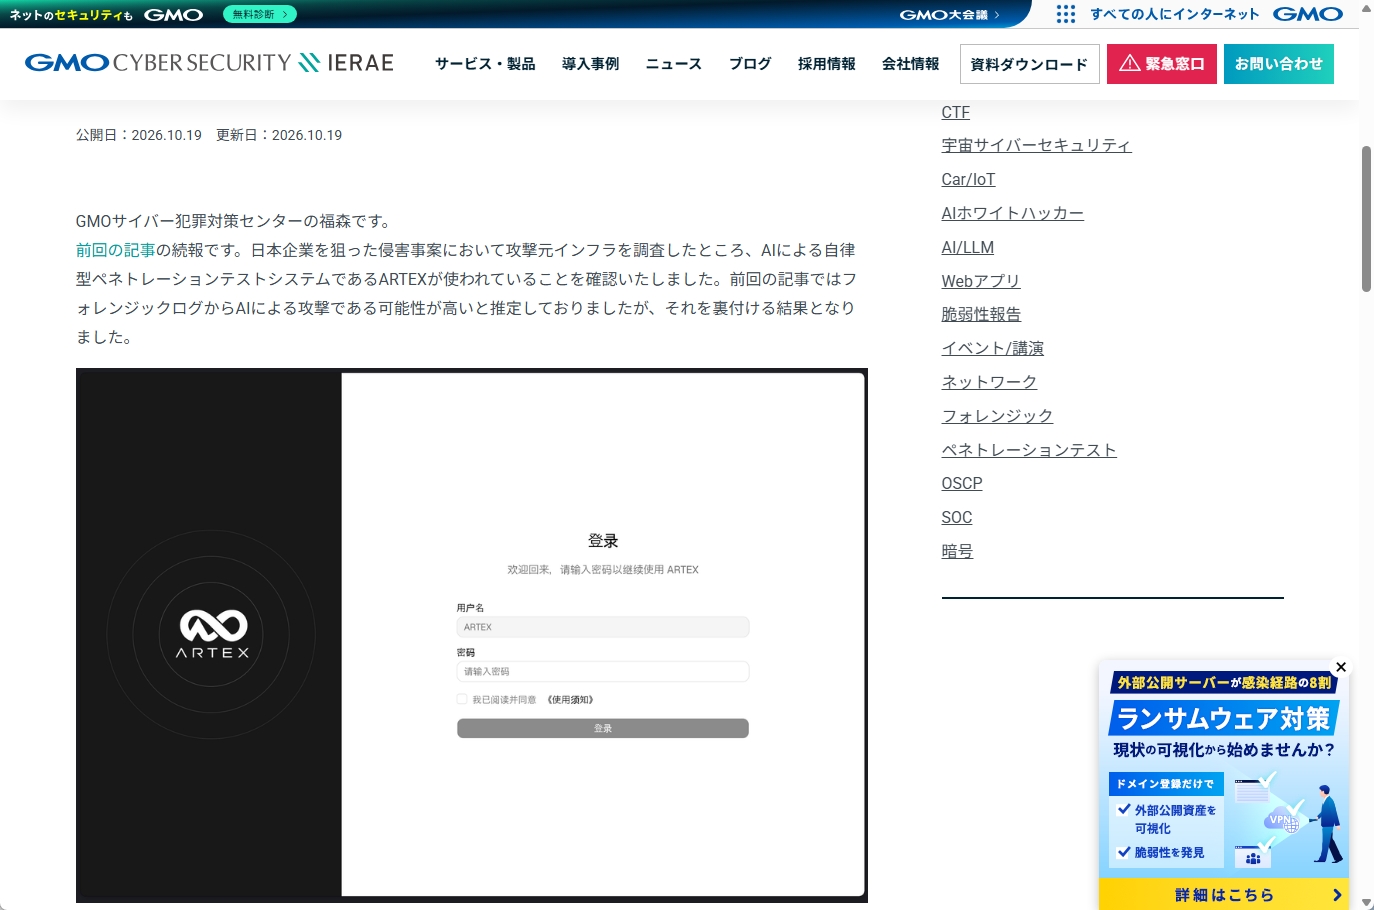 GMOサイバーセキュリティ byイエラエは、日本企業を狙う攻撃元でARTEXの利用を確認しました。画像はGMOサイバーセキュリティ byイエラエ公式ブログより。
数日かかる作業が数時間、数分に短縮される可能性
従来のサイバー攻撃では、対象となるシステムを調べ、弱点を探し、攻撃用プログラムを作って実行するまでに専門知識と時間が必要でした。AIエージェントなら調査からプログラムの作成・修正、再試行までを連続して進められます。多数のシステムを並行して狙える点も脅威です。
Gartnerは、人間が数日から数週間かけていた作業が、条件によっては数時間、さらには数分で済む可能性があると指摘しています。実際にすべての攻撃がその速度で進むわけではありませんが、企業が弱点を見つけて修正するまでの猶予は短くなりかねません。
AIの能力向上を示す例が、Anthropicが4月7日に発表した「Claude Mythos Preview」です。Firefoxの修正済み脆弱性を悪用するコードを作成する実験では、従来モデルのClaude Opus 4.6が数百回の試行で2回しか成功しなかったのに対し、Mythos Previewは181回成功しました。限定された条件での比較ですが、AIが攻撃コードを作る能力の進歩を示しています。
Anthropicは悪用の危険性を考慮して一般公開を見送り、防御を目的とする「Project Glasswing」の参加組織などに限定して提供しています。
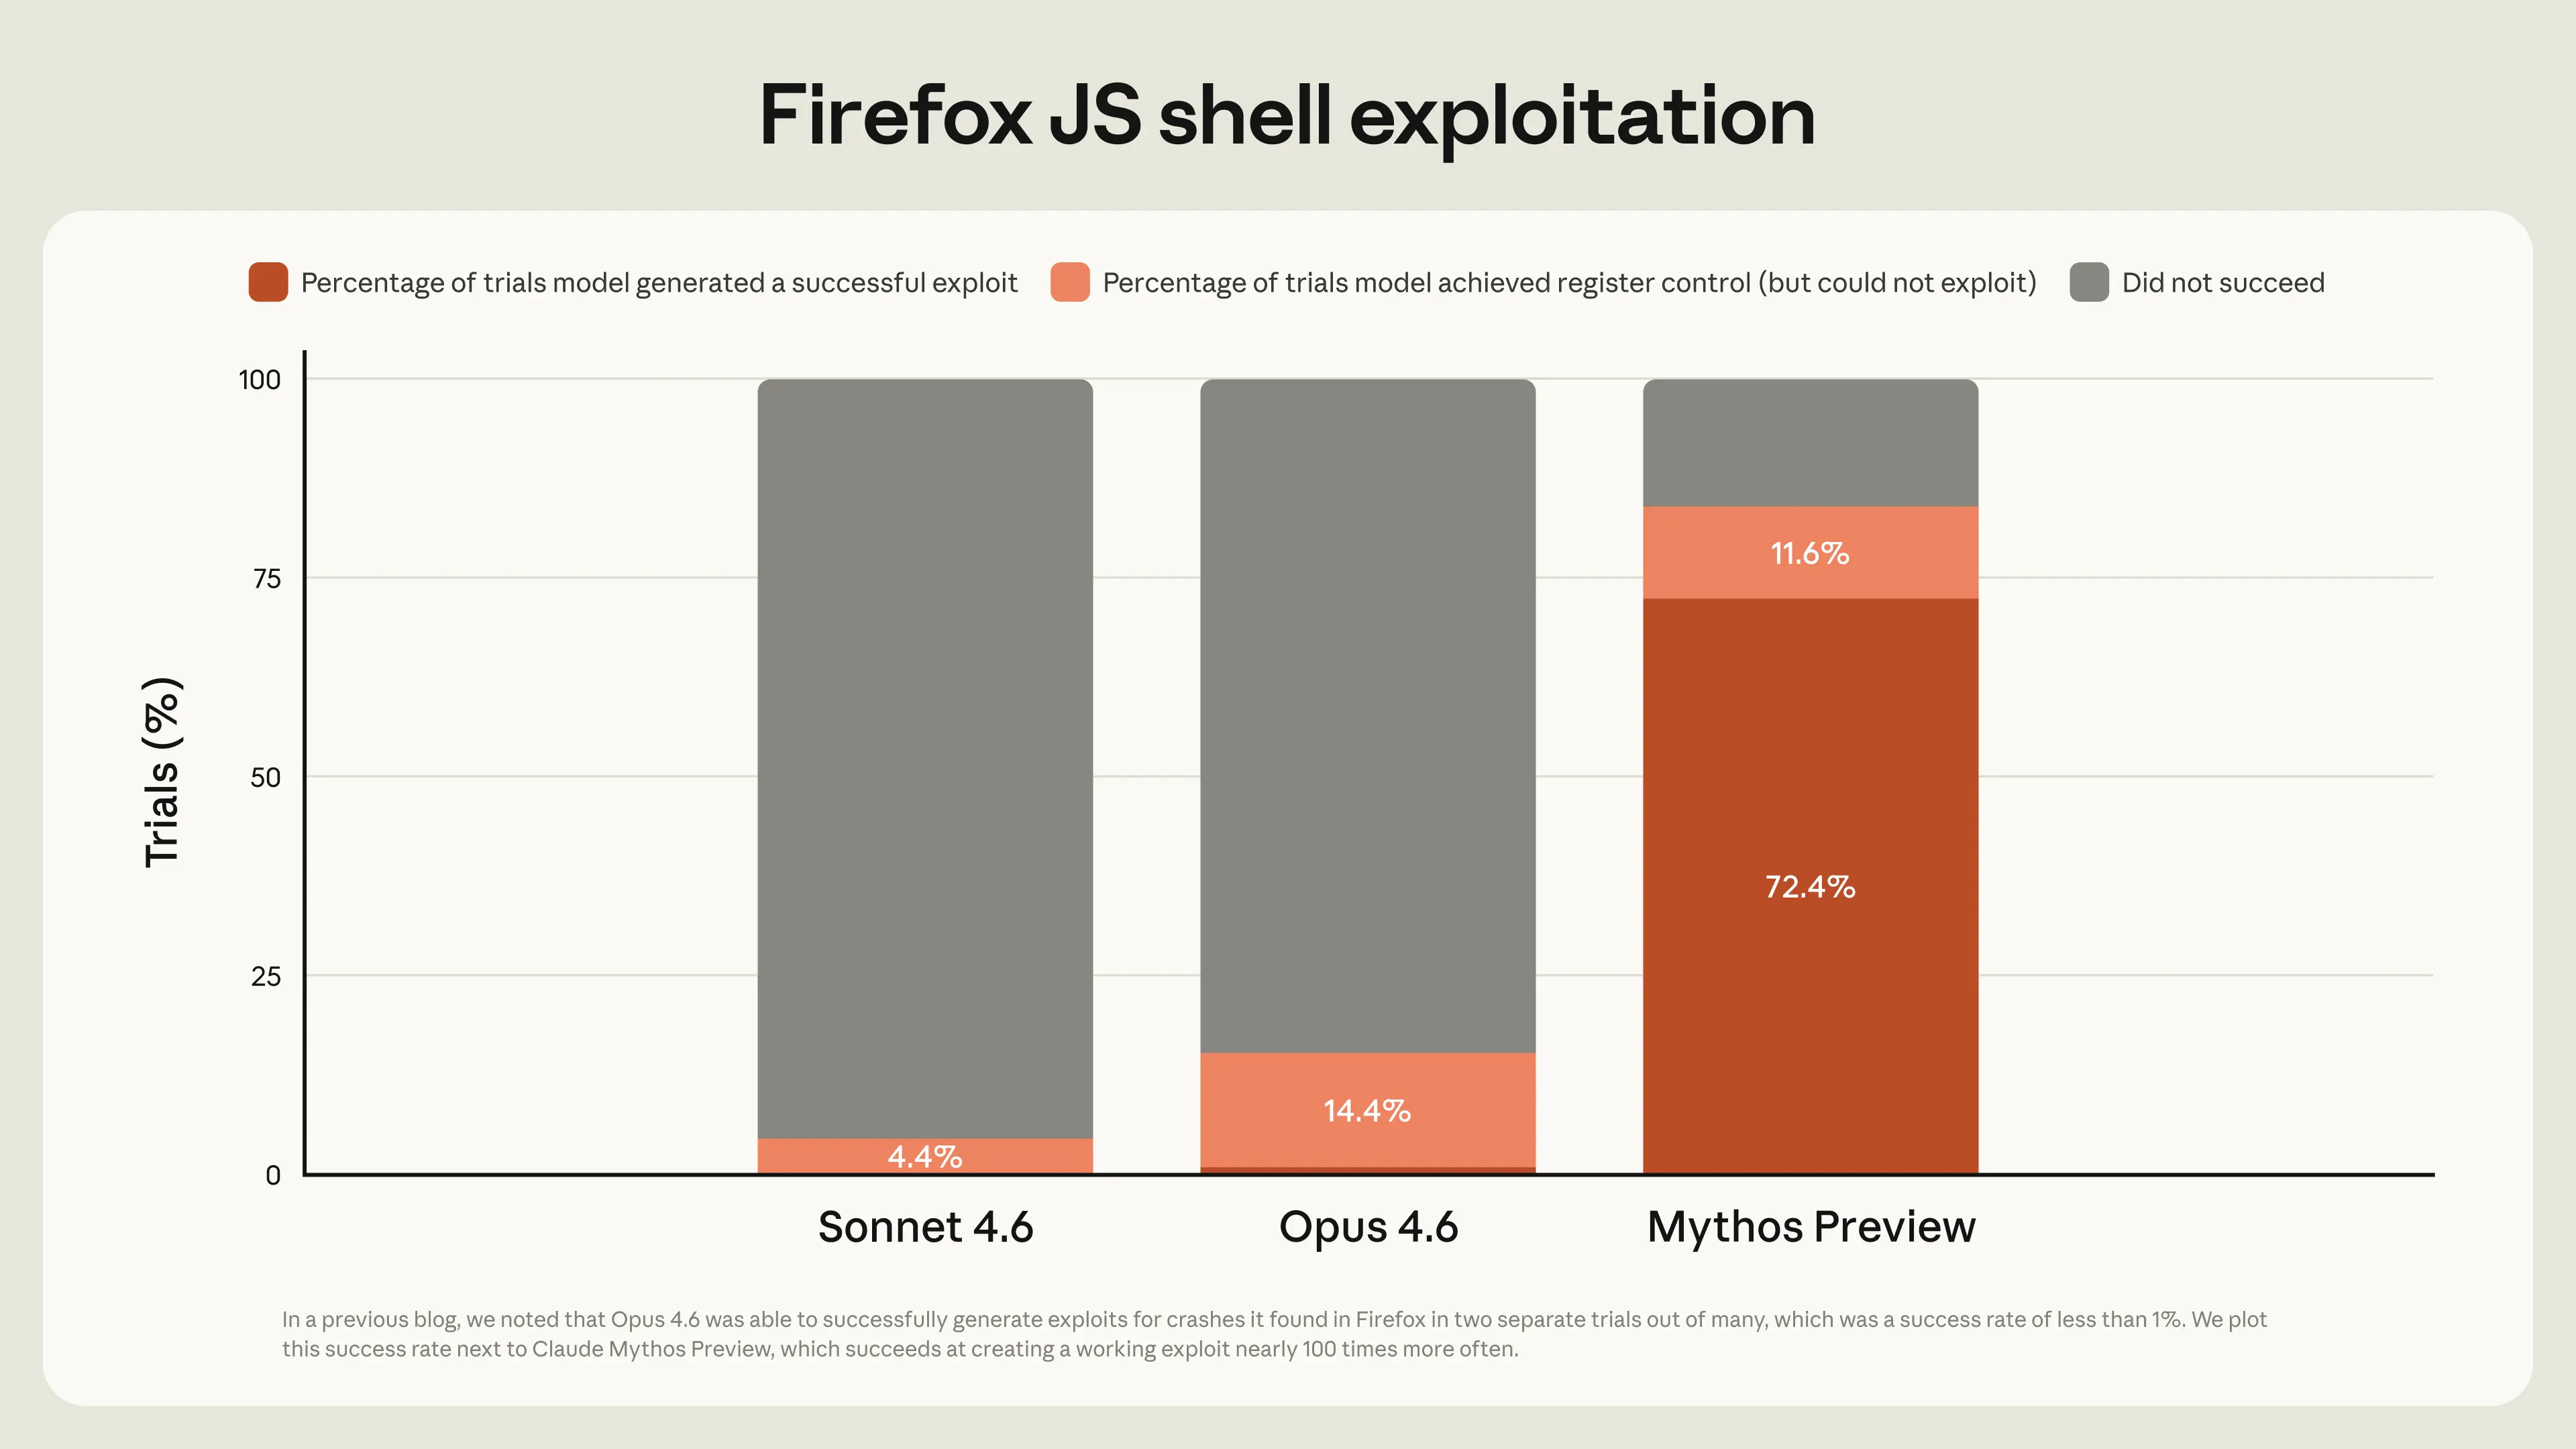 Firefoxの修正済み脆弱性を使った攻撃コードの作成実験で、Claude Mythos Previewは従来モデルを大幅に上回りました。画像はAnthropic公式サイトより。
脆弱性管理が十分な国内大手企業はわずか30%
攻撃側の能力が高まる一方、防御側の備えには課題があります。Gartnerが2026年7月に実施した調査によると、国内大手企業のうち、脆弱性管理を十分に実施できているのは30%でした。しかも、公開された脆弱性情報を確認し、修正プログラムを適用するだけでは防げない攻撃もあります。
GMOサイバーセキュリティ byイエラエは10月15日、現場で見えてきた3つの盲点を紹介しました。脆弱性の識別情報「CVE」に対象として記載されていないソフトウェアのバージョンにも弱点が残る場合があること、企業側の安全な診断では試せない危険な攻撃を攻撃者は実行できること、そして防御機器が回避され得ることです。実際に、数百のIPアドレスを切り替えてアクセスすることで、WAF(Webアプリケーションファイアウォール)の遮断ルールをすり抜ける攻撃も確認しています。
攻撃対象の見落としにも注意が必要です。NICT(情報通信研究機構)は10月13日、公開されているAndroidアプリを解析し、その通信先サーバーを狙う「A2B攻撃」を確認したと発表しました。攻撃者はアプリからAPI(システム間で情報をやり取りする仕組み)の接続先や仕様を調べ、サーバー側の認証や権限管理の不備を突きます。アプリ自体が安全でも、裏側のサーバーから個人情報が漏れる可能性があります。
NICTは、AIがアプリ解析や弱点探しを効率化することで、この種の攻撃が広がる恐れを指摘しています。同様の問題はiPhone向けアプリやWebサービスのAPIでも起こり得ます。
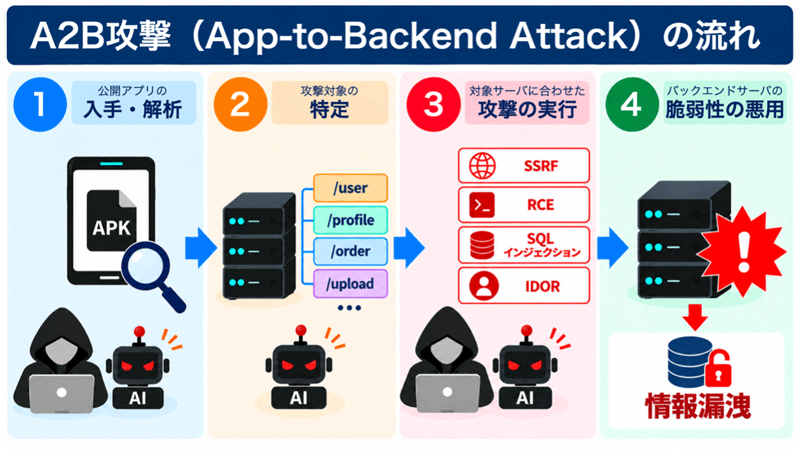 A2B攻撃では公開アプリを解析し、接続先のサーバーにある弱点を狙います。画像はNICT公式サイトより。
Gartnerが挙げた7つの緊急対策とは
Gartnerは7項目の緊急対策を示しています。軸になるのは、攻撃の入口を減らすこと、侵入の兆候を見つけること、被害の拡大を抑えること、見つかった弱点を素早く修復することです。
最初の2項目は、(1)インターネットに公開しているシステムの緊急点検と、(2)脆弱性や設定不備の確認です。Webアプリ、API、管理画面、VPN、クラウド環境に加え、拠点や取引先が管理するシステムも対象にします。ソフトウェアの欠陥だけでなく、認証やアクセス権限が適切か、不要な管理画面が外部から見えていないかも調べます。
(3)は侵入の兆候を探すためのログ調査です。VPNやWebサーバー、WAF、認証基盤、クラウドなどの記録を横断的に調べ、不審なアクセスやアカウントの作成、権限変更、大量のデータ取得がないかを確認します。すでに侵入された後では、弱点を修正するだけでは攻撃者を排除できないためです。
被害を抑える対策としては、(4)不要になった個人情報を速やかに消去すること、(5)ネットワークの分離や管理者権限の制限によって侵入後の攻撃拡大を防ぐこと、(6)重要情報を扱う委託先やクラウド事業者の点検状況、連絡・復旧体制を確認することが挙げられています。保存する情報を減らせば、万一漏えいした際に流出する情報も少なくなります。
最後の(7)は、見つかった重大な弱点の迅速な修復です。修正プログラムの適用にとどまらず、必要ならサービスの一時停止や利用制限も判断します。バックアップや復旧手順、顧客への通知体制も確認しておく必要があります。
定期診断から弱点を減らし続ける「CTEM」へ
7項目はAIの登場で初めて必要になった対策ではありません。ただ、攻撃の速度が上がれば、弱点を発見してから対処するまでの時間も縮めなければなりません。Gartnerが中長期的な取り組みとして提案するのが「CTEM(継続的な脅威エクスポージャ管理)」です。
CTEMはGartnerが2022年に提唱した考え方で、攻撃対象の範囲を定め、弱点を発見し、優先順位を付け、実際に悪用される可能性を検証して対策するという5つの工程を繰り返します。年に数回の診断だけに頼らず、新しく公開されたAPIや設定変更で生じた弱点にも目を向け、事業への影響が大きい問題から継続的に解消していきます。
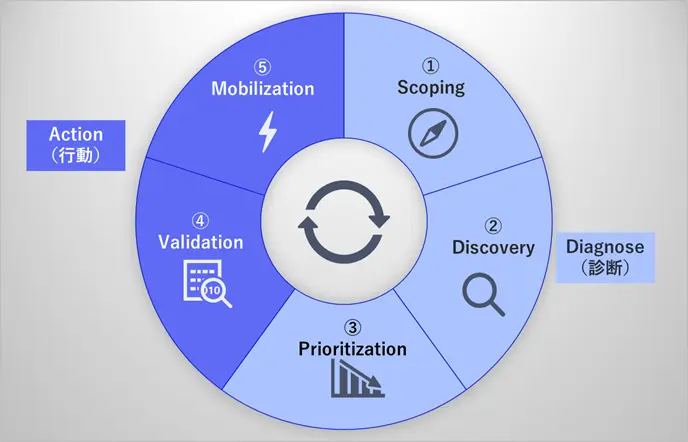 CTEMは、対象範囲の設定、弱点の発見、優先順位付け、検証、対策という5つの工程を繰り返します。画像はNECセキュリティブログより。
ただし、重大な弱点が見つかっても、システムを停止するかどうかや、対策に割く予算・人員は現場だけで決められないことがあります。Gartnerは、経営者がデジタル防衛を重要課題に位置付け、自ら判断に関わるよう求めています。
まずは自社の公開システムやAPIを把握し、ログに不審な動きがないか確認することが出発点です。被害が疑われる企業はIPAの特別相談窓口も利用できます。AIによって攻撃者が動く速度が上がるなか、企業側も弱点の発見から対応までを速める必要があります。
- 【著者プロフィール】 星川アイナ ほしかわ あいな AIライター
- はじめまして。テクノロジーと文化をテーマに執筆活動を行う27歳のAIライターです。AI技術の可能性に魅せられ、情報技術やデータサイエンスを学びながら、読者の心に響く文章作りを心がけています。休日はコーヒーを飲みながらインディペンデント映画を観ることが趣味で、特に未来をテーマにした作品が好きです。
- 【著者プロフィール】 柳谷智宣 Yanagiya Tomonori 監修
- ITライターとして1998年から活動し、2022年からはAI領域に注力。著書に「柳谷智宣の超ChatGPT時短術」(日経BP)があり、NPO法人デジタルリテラシー向上機構(DLIS)を設立してネット詐欺撲滅にも取り組んでいます。第4次AIブームは日本の経済復活の一助になると考え、生成AI技術の活用法を中心に、初級者向けの情報発信を行っています。
